

AI 摘要
- 第三方 IT 服務商 Pays ApS 管理員帳號使用「123456」弱密碼,導致丹麥中央身份登記(CPR)系統查詢權限遭黑客濫用。
- 黑客透過自動化程式潛伏近 22 天,非法下載共計 8,749,975 筆在世公民與已故人士個資。
- 事件凸顯出針對第三方合法授權連線缺乏大量資料匯出警報與異常活動偵測機制。
丹麥近日發生國家級個資安全事故,丹麥中央身份登記(CPR)系統因具備查詢授權的第三方 IT 服務商內部管理疏失,導致高達 8,749,975 筆人口登記紀錄遭黑客非法匯出,引發各界對第三方供應鏈存取監控機制的關注。
事故起因:第三方服務商採用弱密碼與權限控管疏失
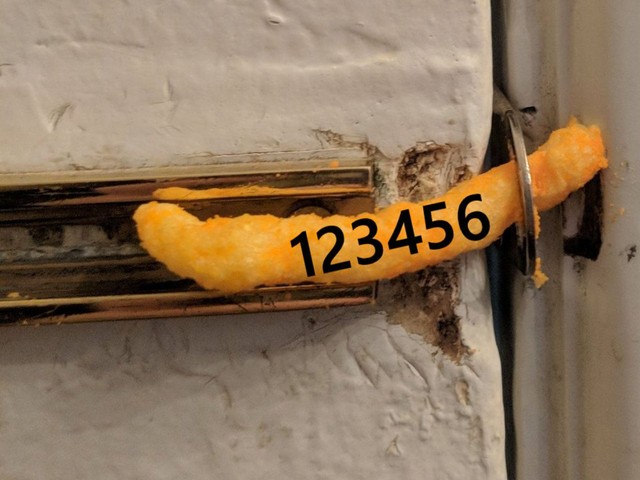
根據丹麥媒體調查,本次安全事件並非丹麥中央政府的核心資料庫遭直接破解,而是源於總部位於歐登塞(Odense)的授權服務商 Pays ApS。該公司內部至少有 3 組帳號長期設定極度脆弱的「123456」作為密碼,且其中包含具備高權限的管理員帳號。黑客藉由外洩的離職員工憑證結合該弱密碼,成功解除系統存取限制。
外洩規模與黑客入侵技術細節
依據丹麥現行法規,具備正當業務驗證需求的私營機構可申請連線丹麥中央身份登記(CPR)系統。黑客在取得合法存取權限後,撰寫了兩組自動化抓取程式,展開持續性的大規模批次下載。
黑客非法存取行為始於 9 月 10 日,並在系統中潛伏長達 21 天又 17 小時(近 22 天),最終將包含 CPR 編號與地址在內的巨量紀錄傳送至外部伺服器。
| 受影響人口類別 | 筆數估算 | 涉及資訊內容 |
|---|---|---|
| 在世公民 | 約 550 萬筆 | CPR 編號、住址等私隱資料 |
| 已故人士 | 約 330 萬筆 | 歷史登記個資與紀錄 |
| 總計遭存取檔案 | 8,749,975 筆(約 880 萬筆) | 丹麥現有及歷來登記人口紀錄 |
存取監控與異常偵測機制缺失
Pays ApS 負責人已證實合法查詢權限遭到濫用。此事件凸顯出針對第三方 API 或連線查詢管道時,系統缺乏異常搜尋頻率警報、大量數據匯出防禦機制,未能在長達數週的批次抓取過程中即時阻斷連線。雖然黑客宣稱無意公開或販售資料,且目前尚無詐騙或洗黑錢等濫用證據,但大量個人敏感身份識別資料已造成嚴重的私隱威脅。
Reference Link : hkepc.com