

AI 摘要
- 黑客利用西里爾字母替換標準拉丁字母發動「同形文字攻擊」,外觀與真實網址幾無二致。
- 以偽冒「amаzon.com」為例,傳統肉眼核對網址的資安防禦策略已面臨失效。
- 專家建議避免點擊未確認連結,改以手動輸入網址或瀏覽器書籤登入服務以防個資洩漏。
資安領域近日曝光一項高度精密的資安威脅手法「同形文字攻擊」,攻擊者透過國際化域名(IDN)技術混淆字符,將目標鎖定在知名電商平台 Amazon 等服務,令偽冒網址在視覺呈現上幾可亂真,使傳統仰賴肉眼辨識的防範機制徹底失效。
技術手法解析:國際化域名與西里爾字母替換
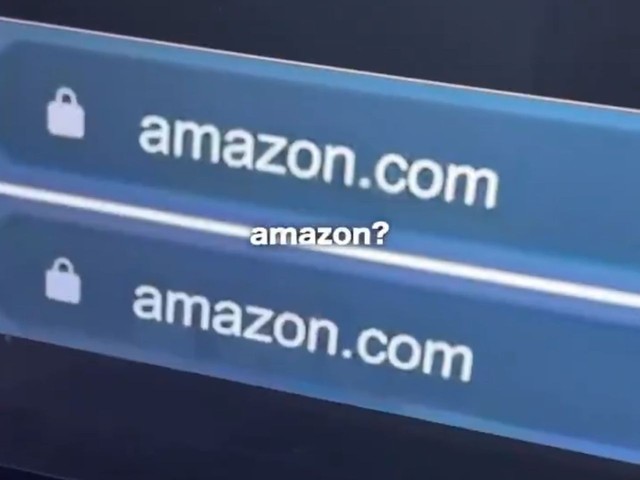
此類新型詐騙手段的核心在於利用外觀完全一致的特殊字符替換標準英文字母。在最新曝光的釣魚案例中,攻擊者註冊了高度擬真的假冒網址:
- 偽冒網址:amаzon.com(其中的第二個「а」為西里爾字母 Cyrillic)
- 官方真實網址:amazon.com(採用標準拉丁字母「a」)
amаzon .com ←Fake
amazon .com ←Real
兩組網址在字形上幾無二致,肉眼極難察覺差異,能輕易繞過一般用戶的日常警覺。
真偽網址辨識與特徵比對
資安研究指出,這種基於文字編碼漏洞的攻擊形態,顛覆了過往資安教育所強調的防護習慣:
| 比對項目 | 官方真實網站 | 同形文字釣魚網站 |
|---|---|---|
| 域名外觀 | amazon.com | amаzon.com |
| 使用字符集 | 標準拉丁字母(Latin Alphabet) | 混用西里爾字母(Cyrillic Alphabet) |
| 肉眼辨識度 | 正常顯示 | 極度擬真,視覺幾乎無差異 |
| 主要技術手段 | 標準國際頂級域名 | 利用 IDN 混淆的同形文字攻擊 |
傳統核對策略失效 資安防護建議轉向
資安專家警告,過去常規宣導的「點擊前仔細核對網址(URL)」防範策略,在此類新型攻擊形態下已面臨失效風險。為確保個人帳號密碼及敏感資料安全,專家提出以下關鍵防護建議:
- 避免點擊不明超連結:切勿直接點擊即時通訊軟體、不明電子郵件或社群平台傳送的連結。
- 手動輸入或使用書籤:若需登入電商平台、網路銀行等重要服務,應手動在瀏覽器輸入官方網址,或點選預先儲存的瀏覽器書籤前往。
Reference Link : hkepc.com