

AI 摘要
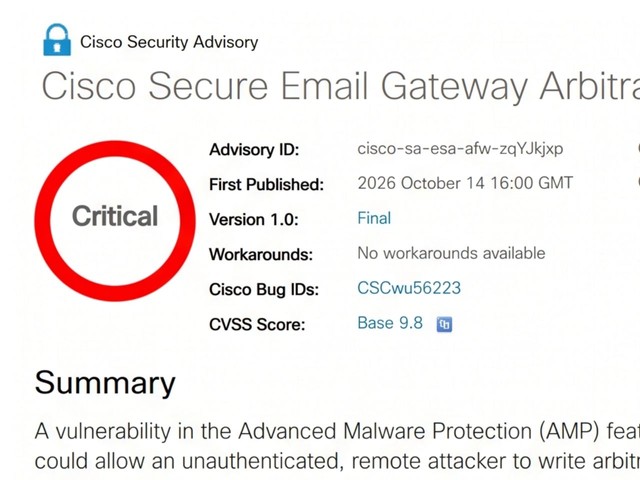
- Cisco 證實 Cisco Secure Email Gateway 存在 CVSS 9.8 嚴重零日漏洞 CVE-2026-76519。
- 遠端攻擊者只需寄送一封含惡意附件的郵件,即可在系統任意寫入檔案並取得 Root 權限。
- 該漏洞已遭在野利用,Cisco 表示沒有臨時緩解方案,需升級至 AsyncOS 16.5.0-780 或更高版本。
網絡設備大廠 Cisco 證實,旗下企業級電郵安全閘道系統 Cisco Secure Email Gateway(簡稱 SEG)存在高危零日漏洞。未經授權的遠端攻擊者只需發送一封附帶特製惡意附件的電郵,即可在系統中任意寫入檔案,進而取得底層作業系統的最高 Root 控制權限。Cisco 指該漏洞已在真實環境中遭積極利用,且目前沒有任何臨時緩解方案,呼籲企業用戶立即升級韌體。
漏洞概要
根據 Cisco 安全諮詢公告,此漏洞追蹤編號為 CVE-2026-76519,在通用漏洞評分系統 CVSS 中評分為 9.8,屬於嚴重(Critical)等級。
問題核心位於 Cisco AsyncOS 系統的「進階惡意軟體防護」(Advanced Malware Protection, AMP)功能。該功能在處理電郵附件時,未能對特定輸入路徑進行嚴格過濾與驗證,造成相對路徑遍歷(Relative Path Traversal)漏洞。
攻擊條件與影響
- 攻擊門檻低:遠端攻擊者不需要管理員權限,也不需要通過任何身份驗證。
- 攻擊方式:攻擊者向受影響系統寄送含有特殊構造附件的郵件,閘道在解析郵件時即可觸發漏洞。
- 可能後果:攻擊者可在底層系統任意寫入檔案,並以此觸發任意指令執行,直接取得最高 Root 權限。
- 受影響範圍:不少大型企業及美國政府機關均有使用 Cisco SEG 系統,黑客已積極利用此漏洞對企業展開滲透。
短期內第二宗在野利用零日漏洞
這已是 Cisco Secure Email Gateway 在一個月內遭遇的第二宗在野利用零日漏洞。今年 9 月中旬,Cisco 剛修補一項因郵件剖析引發的 SQL 注入高危漏洞 CVE-2026-76461(CVSS 9.8)。下表比較兩項漏洞的主要資料:
| 項目 | CVE-2026-76519 | CVE-2026-76461 |
|---|---|---|
| 漏洞類型 | 相對路徑遍歷,可任意寫入檔案 | SQL 注入 |
| CVSS 評分 | 9.8(嚴重) | 9.8(高危) |
| 觸發方式 | 寄送含特殊構造附件的郵件 | 與郵件剖析相關 |
| 在野利用狀況 | Cisco 證實已遭積極利用 | 來源未提及 |
| 臨時緩解方案 | Cisco 表示沒有任何臨時緩解方案 | 來源未提及 |
| 修補時間 | 本月發布,需升級至 AsyncOS 16.5.0-780 或更高版本 | 今年 9 月中旬已修補 |
官方建議與政府機構行動
美國網絡安全和基礎設施安全局(CISA)已第一時間將 CVE-2026-76519 納入「已獲知被利用漏洞目錄」(KEV Catalog),並要求美國聯邦機構強制修補。
Cisco 強調此漏洞不存在任何形式的臨時解決方案或繞過防範手法(No Workarounds)。企業管理員應直接升級至官方釋出的 AsyncOS 16.5.0-780 或更高更新版本,並盡快檢視閘道是否已受影響。
Reference Link : hkepc.com