

AI 摘要
- Cloudflare的後量子TLS連線每日增至約450億次。
- Automatic Key Exchange可依來源伺服器能力選擇金鑰建立方式。
- 後量子支援率已由2023年的約0.5%升至12.8%。
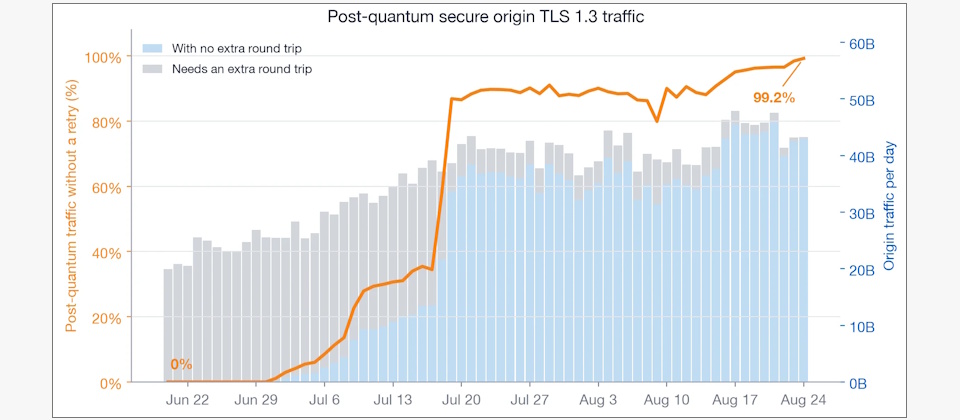
網路服務業者Cloudflare於2026年9月15日表示,導入Automatic Key Exchange功能後,目前已掃描來源伺服器的後量子TLS 1.3連線每日約達450億次,較先前的250億次明顯增加。在這批已完成掃描的來源伺服器中,99.2%的後量子流量不需額外一輪往返即可完成TLS交握。
自動判斷來源伺服器金鑰交換能力
Automatic Key Exchange會定期掃描來源伺服器支援的TLS 1.3金鑰建立方式,再依掃描結果調整首次TLS交握所採用的演算法。若來源伺服器支援混合式金鑰建立機制X25519MLKEM768,Cloudflare會優先選用該方式。
Cloudflare過去連向支援TLS 1.3的來源伺服器時,預設先使用X25519進行金鑰建立。若來源伺服器偏好其他演算法,便需要透過HelloRetryRequest(HRR)要求重新進行TLS交握。Automatic Key Exchange則讓Cloudflare能在首次交握前參考掃描結果,降低演算法不匹配所造成的重新交握需求。
HRR比例與交握延遲下降
Cloudflare指出,在目前已完成掃描的來源伺服器中,需要透過HRR重新進行TLS交握的連線比例,已從約52%降至3.7%。同一批流量的p90 TLS交握延遲也減少超過150毫秒。
整體而言,99.2%的後量子流量可在不增加額外一輪往返的情況下完成TLS交握。這項結果反映出,預先掌握來源伺服器支援的金鑰建立方式,有助於減少連線建立過程中的額外往返。
來源伺服器的演算法分布
初步部署結果顯示,64%的來源伺服器仍以X25519作為首選金鑰建立方式,33%改以X25519MLKEM768為首選,其餘約3%則採用其他傳統演算法。
| 首選金鑰建立方式 | 來源伺服器比例 |
|---|---|
| X25519 | 64% |
| X25519MLKEM768 | 33% |
| 其他傳統演算法 | 約3% |
後量子支援率持續提升
Cloudflare早在2023年便開始支援與來源伺服器之間的後量子金鑰建立。當時的掃描結果顯示,支援率僅約0.5%;目前已提高至12.8%。
後量子密碼學的目的,是讓金鑰交換機制能因應未來量子計算可能對現行公開金鑰密碼系統帶來的風險。Cloudflare此次公布的部署數據,主要呈現來源伺服器支援度、TLS交握流程與連線延遲的變化,並不代表所有來源伺服器都已完成後量子升級。
Reference Link : ithome.com.tw