

AI 摘要
- Ledger 證實旗下多款硬體錢包在物流途中遭第三方開殼,被植入未授權晶片與 LTE 模組,涉及全球多個批次與型號。
- 植入晶片會在用戶初始化時解碼螢幕上的 24 個助記詞,並經內嵌 eSIM 與 LTE 網絡即時外傳,攻擊者其後可在第三方裝置還原錢包轉走資產。
- 事件已由馬來西亞、印尼、菲律賓的授權經銷商擴大至歐洲核心供應鏈,外界評估損失約 8,600 萬至 9,340 萬美元,Ledger 尚未核實。
加密貨幣硬體錢包供應鏈爆發重大資安事件。Ledger 證實,旗下裝置遭人在物流途中開殼植入未經授權的硬體組件,受影響範圍並非單一型號或單一批次:從東南亞授權經銷商出貨的機器,一路延伸到歐洲核心供應鏈,連在新加坡樟宜機場免稅店購入、從未通電使用的全新 Ledger Flex,也被驗出內部多出一塊改裝電路板。Ledger 強調,裝置原有的安全晶片(Secure Element)、作業系統韌體與數碼簽章均未遭篡改,問題根源在於產品運送途中被第三方開殼,加裝了硬體惡意元件。
攻擊手法:一顆未授權晶片,加一張內嵌 eSIM
據 Ledger 公布的攻擊手法,遭改裝的裝置內部被植入一顆未授權晶片。當用戶首次初始化錢包、螢幕顯示用於產生私鑰的 24 個助記詞(恢復短語)時,植入晶片內的微控制器便會自動識別並解碼這組文字,隨後藉由內嵌的 eSIM 卡與 LTE 流動網絡,把助記詞即時傳送至攻擊者手中。
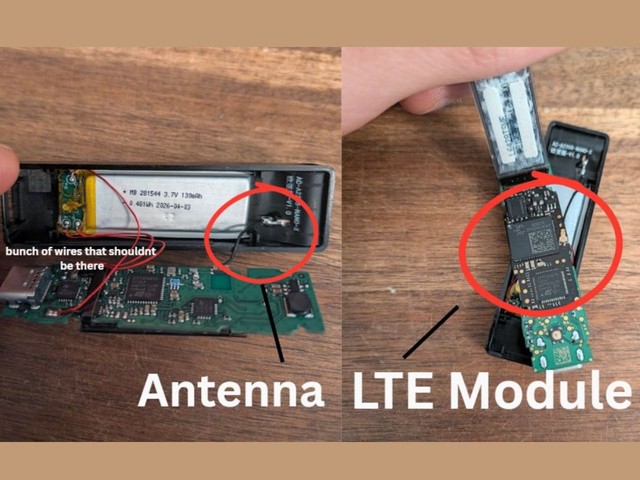
在加密貨幣的資安架構裡,24 個助記詞就等同錢包的最高控制權限。攻擊者取得助記詞後,即可在任何第三方裝置上完整還原並重構錢包,把內部資產全數轉移,整個過程無需連接或存取受害者的實體硬體。拆解檢測同時發現,部分裝置內部被非法加裝未授權排線,以及疑似具備 LTE 通訊功能的硬體模組。
受影響型號與通報時序
隨調查擴大,多款 Ledger 產品接連傳出相同情況,且狀況不限於經銷倉庫:
| 型號 | 通報日期 | 發現途徑 | 驗出的植入物 |
|---|---|---|---|
| Ledger Flex | 10 月 11 日 | 新加坡樟宜機場 Metapod 免稅商店,買家 Ben Yorke 購入全新品後因外殼有刮痕送檢 | 額外的改裝電路板;由前 Mt. Gox 執行長 Mark Karpelès 親自拆解證實,該機從未通電使用 |
| Ledger Stax | 10 月 12 日 | 高階型號首宗硬體植入通報 | 4G/LTE 模組與隱藏式天線配置 |
| Nano X | 10 月 13 日 | 日本市場,從 Amazon Japan 及 Yahoo! 拍賣等主要電商平台收購 | 非原廠植入物 |
| 早期案例(經 CryptoBilis 授權經銷) | 事件初期 | 馬來西亞、印尼及菲律賓 | 當時官方僅證實一台裝置帶有未授權植入物 |
從東南亞單一經銷商,燒向歐洲核心供應鏈
事件最初被視為東南亞授權經銷商的單一偶發狀況。Ledger 此前確認有問題的裝置主要來自馬來西亞、印尼及菲律賓的授權經銷商 CryptoBilis,當時官方說法只證實一台裝置帶有未授權植入物。然而後續發展顯示,污染範圍已延伸至歐洲核心供應鏈,牽涉全球、不止單一批次與單一型號,是廣泛的供應鏈安全問題。
損失規模各方評估不一
- 外界對損失的評估約在 8,600 萬至 9,340 萬美元之間。
- 鏈上分析機構 Yfarmx 指出,潛在損失可能逼近 9,340 萬美元,受害者主要集中在東南亞地區。
- Ledger 官方目前尚未核實具體受損數據。
對消費者的意義
這起事件的關鍵不在於 Ledger 的加密架構被破解,而在於「全新未拆封」已不再等於安全。安全晶片與韌體簽章無法攔阻一顆在開箱前就被焊進去的晶片,因為助記詞在產生的那一刻,就已經從螢幕外流。對硬體錢包使用者而言,購買通路的可信度,如今與裝置本身的密碼學設計同等重要。
Reference Link : hkepc.com