

AI 摘要
- Google產品安全團隊開發的AI代理PageBreak,已在Google第一方Web應用程式找出超過500個XSS漏洞。
- PageBreak會用非AI專用工具驗證疑似漏洞,Google稱其誤判率接近零。
- Google公布三個高嚴重性案例,其中一例是admin.google.com的XSS。
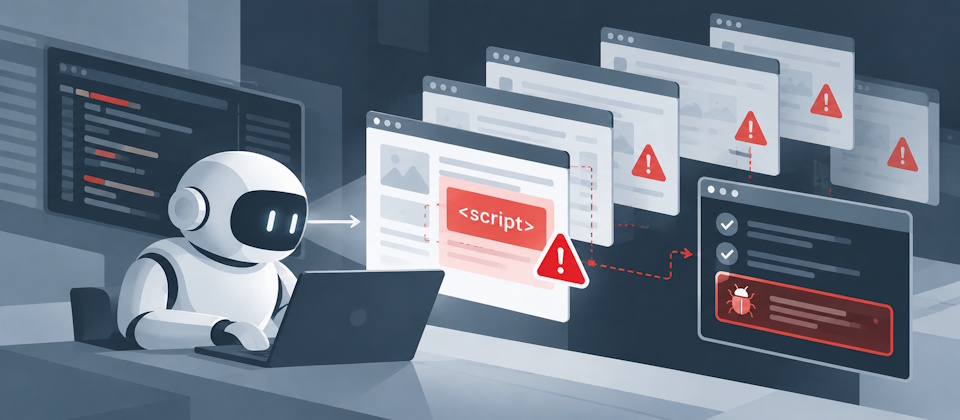
Google近日公布內部AI代理PageBreak的漏洞研究成果。這套工具由Google產品安全團隊開發,用途是尋找Google第一方Web應用程式的安全漏洞。Google指出,PageBreak已在這些Web應用程式找出超過500個跨站指令碼(XSS)漏洞,部分漏洞出現在敏感網域。
先找疑似漏洞,再以非AI專用工具驗證
大型語言模型(LLM)雖可協助尋找漏洞,卻也可能提出大量疑似漏洞,其中包含誤判。產品團隊若逐一確認,負擔不小。PageBreak因此採取分工方式:先找出疑似漏洞,再交由專門的驗證工具執行實際酬載,確認漏洞能否成功利用。
驗證範圍涵蓋XSS、SQL注入、路徑穿越、遠端程式碼執行(RCE)及伺服器端請求偽造(SSRF)等類型。PageBreak不會把尚未驗證的疑似漏洞送交產品團隊,以減少產品團隊處理誤判結果的負擔。Google表示,這項驗證機制讓PageBreak的誤判率接近零。
三個高嚴重性案例,其中一例涉及簽章繞過
Google也公布PageBreak找出的3個高嚴重性漏洞案例。這3個案例涉及的應用程式,過去都曾由Google資安工程師及外部漏洞研究人員檢查,但當時並未發現相關漏洞。
其中,PageBreak在admin.google.com發現一項XSS。不過,攻擊者若要成功利用該漏洞,請求必須帶有有效簽章。PageBreak接著找到另一個端點,可讓應用程式替帶有惡意內容的參數產生有效簽章。攻擊者便能取得這組簽章,用來建立漏洞利用URL,繞過原本的簽章保護並觸發XSS。
多步驟漏洞利用的意義與限制
Google認為,這類案例顯示LLM已逐漸能找出需要經過多個步驟才能成功利用的漏洞。就目前公開資訊來看,PageBreak的價值在於結合LLM的搜尋能力與非AI工具的驗證能力,藉此降低誤判並聚焦可實際利用的漏洞。
不過,Google並未公布逾500個XSS漏洞的完整清單、各漏洞的嚴重性分布,也未說明其他兩個高嚴重性案例的細節;外界仍難以全面評估這些漏洞對使用者與產品的實際影響範圍。
已知驗證範圍與案例
| 項目 | 內容 |
|---|---|
| AI代理名稱 | PageBreak |
| 開發團隊 | Google產品安全團隊 |
| 主要用途 | 尋找Google第一方Web應用程式的安全漏洞 |
| 已發現漏洞 | 超過500個XSS漏洞,部分位於敏感網域 |
| 驗證類型 | XSS、SQL注入、路徑穿越、RCE、SSRF |
| 驗證方式 | 由非AI撰寫的專用工具執行實際酬載 |
| Google說法 | 誤判率接近零 |
| 詳細案例 | admin.google.com的XSS,涉及有效簽章繞過鏈 |
整體而言,PageBreak反映了AI代理在漏洞研究流程中的一種應用方向:不是直接取代驗證,而是先擴大候選漏洞的搜尋範圍,再以確定性工具過濾誤判。對Google這類擁有大量第一方Web應用程式的公司而言,這種流程有助於在既有資安檢查之外,補上可能被忽略的多步驟攻擊路徑。
Reference Link : ithome.com.tw