

AI 摘要
- Ledger硬體錢包設備遭植入間諜元件竊取資產,受影響通路已從東南亞經銷商擴大至歐洲零售門市。
- 用戶實測歐洲MediaMarkt與Saturn門市購得的裝置亦遭竄改,恐波及11國逾千家據點。
- 區塊鏈機構Bitquery指出,部分受害者的資產存入紀錄可追溯至2024至2025年,早於官方認定的90天期限。
知名加密貨幣安全儲存品牌旗下Ledger硬體錢包設備近日傳出嚴重硬體供應鏈安全事件。部分裝置在出廠後遭到惡意竄改並植入間諜晶片,導致用戶存放的加密資產遭到竊取。最初原廠將問題鎖定於東南亞特定經銷商,然而最新社群通報與資安調查指出,歐洲大型零售通路銷售的裝置同樣遭到竄改,受影響範圍與時間跨度均大幅超出原先預估。
供應鏈遭到實體竄改:隱藏晶片竊取資產
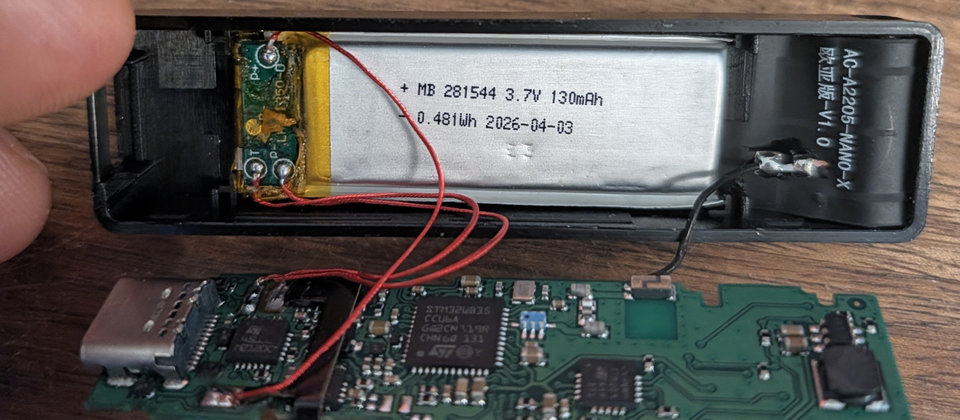
根據資安通報與用戶回報,本次受影響的Ledger硬體錢包設備在實體硬體內部被植入了未經授權的間諜元件。惡意攻擊者透過在裝置電路中動手腳,藉此截取使用者的敏感金鑰或通關密語(seed),進而將用戶錢包中的加密貨幣資產洗劫一空。製造商Ledger先前呼籲近90天內向特定經銷通路購買裝置的受影響用戶,應儘速將資產轉移至其他安全錢包並更換通關密語。
受影響通路從亞洲經銷商擴及歐洲零售巨頭
原廠最初定調問題裝置僅限於經銷商CryptoBillis所售出、影響東南亞地區的用戶。然而社群網站X用戶Johannes於10月11日提出實測警告,其數週前在歐洲經銷商購買的硬體設備拆解後,同樣發現類似的惡意間諜元件。該用戶隨後在另一家通路購買第二台設備,亦確認存在相同竄改痕跡。
根據通報者推測,歐洲知名零售集團旗下的MediaMarkt與Saturn門市所販售的產品可能全面淪陷,這兩大經銷商在歐洲11個國家擁有超過1,000家門市,意味著潛在受威脅的設備數量極為龐大。
通路風險與受害時間跨度對照
針對本次供應鏈攻擊事件,製造商原先的官方評估與第三方研究機構的調查結果呈現顯著差異:
| 評估項目 | Ledger官方最初認定 | 第三方區塊鏈分析與用戶回報 |
|---|---|---|
| 受影響地理區域 | 東南亞地區 | 擴及歐洲(涵蓋11國、逾千家門市) |
| 涉事經銷通路 | CryptoBillis經銷商 | CryptoBillis、MediaMarkt、Saturn等歐洲零售商 |
| 受害時間與資產存入期 | 近90天內購買之裝置 | 僅約六成為近90天存入,兩成於今年6月存入,部分可追溯至2024至2025年 |
| 建議防範措施 | 轉移資產並更換通關密語 | 非官網購得裝置應拆機檢查,並停用可疑設備 |
區塊鏈數據分析公司Bitquery在調查相關金流後進一步指出,僅有約六成受害者是在近90天內首度存入資產,兩成受害者早於今年6月就已存入,甚至有部分受害交易紀錄可追溯至2024年至2025年間,顯示供應鏈被滲透的時間可能遠比官方預期更早。
Reference Link : ithome.com.tw