

AI 摘要
- 思科最新發佈的思科《持續防禦報告》顯示,89%受訪港企曾遇重大網絡事故,且逾三分之一涉及AI增強型攻擊。
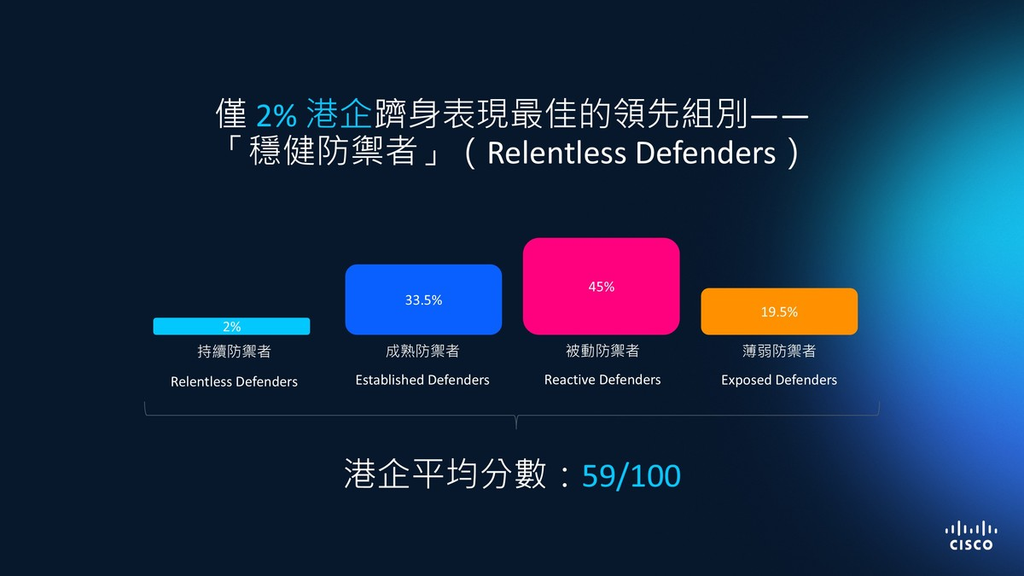
- 港企整體防禦得分僅59分(全球平均64分),僅2%躋身頂級「持續防禦者」級別。
- 跨部門協作不足、管理層決策缺乏業務指標支撐及數據孤島為港企防禦的三大核心掣肘。
思科最新發佈的思科《持續防禦報告》(Relentless Defense Report)顯示,隨著AI攻擊進入高速演化期,全球與香港企業面臨的網絡威脅正急劇上升。報告指出,過去12個月內香港高達89%企業曾遭遇重大網絡事故,其中超過三分之一涉及AI增強型攻擊。然而,香港企業在整體防禦成熟度上仍與國際水平存在差距,僅有2%企業成功躋身最高級別的「持續防禦者」(Relentless Defenders),防禦能力評分亦低於全球平均水平。
調查背景與評估維度
是次思科《持續防禦報告》由思科(Cisco)聯同Satori Experience及Sandpiper合作進行,採用雙盲問卷形式,深入訪問了包括香港在內、全球共30個市場超過8,000名網絡安全專業人員。研究團隊主要依據三大維度全面評估受訪企業的防禦表現:
- 防護覆蓋範圍:評估企業保護整體IT及網絡環境的全面程度。
- 速度:衡量企業偵測、應對及修復網絡威脅的執行效率。
- 阻礙:分析影響企業防禦架構與日常運作效率的各類內部因素。
評估結果顯示,全球企業的平均防禦得分為64分,而香港企業僅錄得59分。在全球範圍內,有8%企業獲評為頂級的「持續防禦者」,相比之下香港僅有2%達到此標準,反映本地企業在面對新型威脅時的整體防禦基礎仍顯不足。
港企防禦面臨三大核心掣肘
報告指出,香港企業安全團隊的工作效率受到內部摩擦的嚴重拖慢,普遍面臨三大瓶頸:
- 跨部門協作不足:僅有46%的港企能夠讓網絡安全、網絡架構及IT團隊以單一模式緊密協作,欠缺共享可視度與共用工具,令威脅應對速度大幅降低。
- 管理層決策難被安全指標影響:45%受訪港企指出目前指標過於技術化,難以說服管理層;44%認為難以將業務指標轉換為安全決策資訊;另有27%更表示企業完全欠缺統一的衡量機制,導致權責模糊、改革受阻。
- 數據存取與系統碎片化:數據孤島現象拖慢了應變反應。34%受訪港企花費更多時間在數據整合而非威脅應對上,43%受訪者則表示數據存取困難導致關鍵洞察被忽略。
思科資深副總裁兼安全、可視度及數據平台總經理Sunil Potti表示,企業發揮AI潛力的核心在於建立信任,而安全與韌性密不可分。企業無法管治看不見的事物,亦無法信任不能管治的事物,統一的AI信任是全面擁抱技術潛力的必經途徑。
頂級「持續防禦者」與一般防禦者差異對比
思科《持續防禦報告》深入分析指出,頂級的「持續防禦者」並非純粹依靠擴大安全預算,而是透過深層次的組織架構改革取得優勢。在增加安全開支的企業中,「持續防禦者」錄得安全事故減少的機率高達71%,幾乎是一般防禦者(39%)的兩倍。
| 防禦指標與能力特徵 | 持續防禦者 (Relentless Defenders) | 其他防禦者 |
|---|---|---|
| 以單一協調團隊運作並跨架構共享工具與可視度 | 83% | 37% |
| 對AI代理與非人類身份實施一致管控 | 86% | 37% |
| 對AI代理遭攻擊時的偵測與回應能力極具信心 | 77% | 51% |
| 增加安全開支後成功減少安全事故的比例 | 71% | 39% |
Reference Link : inews.hket.com