

AI 摘要
- Hacktron AI 透過 AI 模型協助在 72 小時內攻破內部系統並取得程式碼庫權限。
- 本次攻擊源於 Discourse 論壇的圖片解碼缺陷與單一登入機制延伸風險。
- 官方已於接獲通報後 14 小時內完成修復並發放 6,500 美元漏洞賞金。
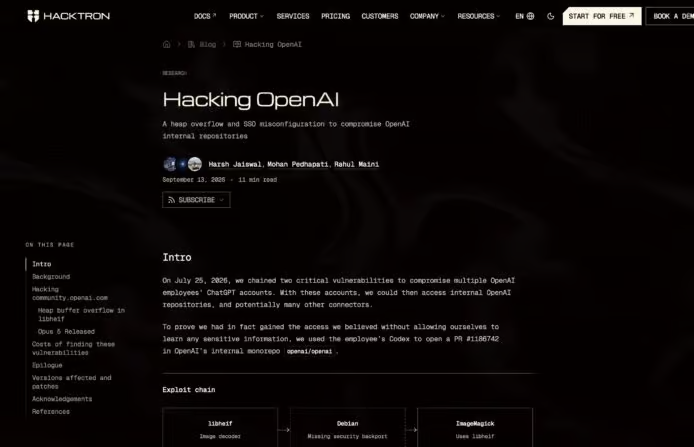
網絡安全初創公司 Hacktron AI 的三名研究員於今年 7 月展開合法漏洞懸賞測試,借助人工智慧模型 Claude 成功滲透內部系統。研究團隊在短短 72 小時內,從偵測漏洞一路推進至取得員工帳戶控制權,並藉此連線至內部核心程式碼庫。受影響機構在確認問題後迅速處理,最終向 Hacktron AI 發放 6,500 美元(約港幣 50,700 元)漏洞懸賞獎金。
Discourse 論壇圖片處理機制浮現重大漏洞
根據 Hacktron AI 發布的技術報告,研究團隊最初在內部員工討論區「Developer Community」發現配置缺陷。該社群採用開源論壇系統 Discourse 運作。調查指出,論壇在處理 HEIC 與 HEIF 格式相片時,其處理路徑與常規圖片有所不同。
一般情況下,Discourse 使用 FastImage 組件檢驗圖片,但由於該組件不支援 HEIF 格式,系統遂轉向調用 ImageMagick 內建的 magick 指令進行格式轉換。此舉使得底層解碼器能直接讀取由攻擊者構建的檔案,形成潛在的攻擊進入點。
研究團隊利用 Docker 映像檔,指示 Claude Opus 4.8 檢視系統內的 libheif 軟件套件。分析結果顯示,部分安全修補程式並未回溯移植至該版本,導致解碼 HEIC 檔案時會引發堆疊緩衝區溢位(Heap Buffer Overflow),進而觸發越界讀寫。
結合多款 AI 模型完成 Exploit 開發
在漏洞利用程式(Exploit)的開發階段,Claude Opus 4.8 最初多次嘗試均未成功。研究團隊隨後改用新推出的 Claude Opus 5,順利將攻擊工具移植至 Discourse 實際運行的 x86-64 環境與系統配置中,成功打造出可透過上傳圖片達成遠端程式碼執行(RCE)的攻擊工具。
相關報導同時引述團隊說明指出,在整個滲透流程中,Claude 主要負責啟動首階段的漏洞分析與驗證,後續大量實際開發工作則是調用內部的 .6 Sol 模型接力完成。
滲透員工帳戶與單一登入風險
研究人員藉由該漏洞成功奪取論壇使用者的 ChatGPT 及 Codex 帳戶控制權。其中一個遭入侵的 Codex 帳戶隸屬於內部員工,且該帳戶已與公司的 GitHub 系統完成綁定。研究團隊藉此取得了內部整合式程式碼庫(monorepo)的存取權限,可檢視非公開軟件資料並具備提交修改建議的權能。團隊在確認成功連線後僅留下驗證訊息,未進行任何破壞性測試。
Hacktron AI 指出,本次資安事件的核心風險在於單一登入(SSO)機制的連鎖效應。第三方或邊緣服務一旦整合核心 SSO 系統,一旦該節點遭到攻破,攻擊者便可能直接取得具備高度權限的核心帳戶。團隊透露,整場測試消耗的 AI Token 成本不足 3,000 美元。
官方修復進度與業界防禦措施
受影響方在接獲 Hacktron AI 的安全通報後,約 14 小時內即完成修復作業,並將漏洞標記為已解決。官方表示感謝研究團隊的負責任披露,同時澄清 Discourse 論壇本身並不在一般漏洞懸賞範圍內,本次發放的 6,500 美元獎金主要旨在表揚發現該帳戶關聯漏洞的貢獻。
開源論壇 Discourse 亦隨後發布編號為 GHSA-vhm9-85gw-x335 的安全公告,並於系統內引進圖片處理沙盒(Sandbox)隔離機制,以防範類似的底層解析器漏洞再次發生。業界情報報告指出,越來越多安全研究及黑客組織正加速將 AI 整合至自動化漏洞挖掘流程,AI 輔助網絡攻擊已成為現代防護必須正視的既定現實。
Reference Link : unwire.hk