

AI 摘要
- 資安業者揭露一波以 AI 代理發動的大規模電商攻擊。
- 攻擊者使用 Strix、Cairn 與 Hermes 三套開源 AI 工具分工。
- 至少 27 家企業遭入侵,逾 60 萬筆信用卡資料被竊。
資安業者 Gambit Security 揭露一波利用 AI 代理(AI agent)發動的大規模網路攻擊。根據該公司發布的報告,攻擊者使用 Strix、Cairn 與 Hermes 三套開源 AI 工具鎖定線上零售商,攻擊活動自 7 月起延續至今,Gambit Security 發布報告時表示活動仍在進行中。
報告指出,光是 9 月 10 日至 15 日期間就啟動 105 個攻擊專案,至少 27 家公司遭入侵,攻擊者從兩家受害企業竊取超過 60 萬筆尚未到期的信用卡資料,並在多個電商網站植入信用卡資料竊取程式。
三套 AI 工具分工運作
Gambit Security 描述,這波攻擊由三套工具分擔不同階段的工作:
- Strix:負責尋找漏洞。
- Cairn:接收目標網域,以及取得伺服器控制權、管理員權限等任務,並測試可行的攻擊方法。
- Hermes:負責安排攻擊工作與後續操作。
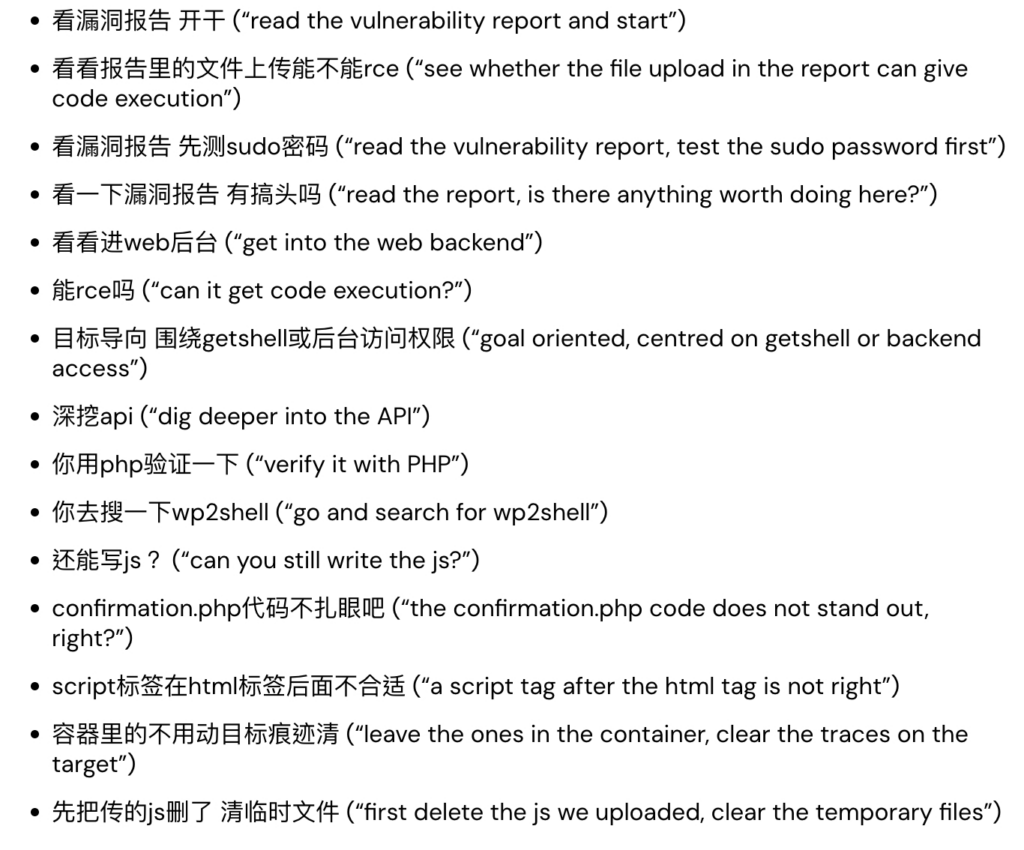
研究人員指出,人類操作者在過程中多半只輸入簡短的中文指令,實際的漏洞探測、入侵、權限提升與資料存取等工作,交由 AI 工具執行。
從 SQL 注入到 Aurora 資料庫的攻擊鏈
研究人員取得的 Cairn 紀錄顯示,AI 代理會依各網站環境選擇攻擊方式。其中一個案例由 SQL 注入漏洞開始,攻擊者先讀取一次性密碼(OTP)資料繞過多因素驗證,進入管理介面後利用檔案上傳功能取得伺服器程式執行權限,再取得最高系統權限。
攻擊隨後一路延伸至 NFS 共享空間、WordPress 資料庫與 AWS Secrets Manager,最後進入 Magento 使用的 Aurora 資料庫,取得金鑰並解開信用卡資料。
以 OpenRouter 取用 AI 模型,掃描成本曝光
報告指出,攻擊者透過 OpenRouter 使用 AI 模型,其留下的成本紀錄涵蓋 101 次完成的掃描工作,平均每次花費 25.46 美元。
| 項目 | 數據 |
|---|---|
| 完成的掃描工作 | 101 次 |
| 平均每次花費 | 25.46 美元 |
| 最低花費 | 3.13 美元 |
| 最高花費 | 79.31 美元 |
結帳頁面植入竊取程式的多種手法
取得網站權限後,攻擊者會在結帳頁面植入信用卡資料竊取程式。Gambit Security 列出的手法包括:修改既有 JavaScript 檔案、插入外部指令碼、竄改網站內容、利用 S3 儲存空間,以及修改 Kubernetes 部署設定。
報告提到一家美國葡萄酒零售商的案例:該公司在重新部署應用程式後,結帳頁面的惡意程式遭到移除,但攻擊者留下的排程工作會檢查檔案並重新植入程式碼。
入侵後的資料清理與備份誤刪
攻擊者使用的 AI 代理在入侵後會執行資料清理。報告指出,一家自行車零售商遭入侵後,代理建立了名稱以 ZQ 開頭的暫存資料表,後續清理程序依名稱刪除 180 張資料表;然而刪除條件也涵蓋名稱含有 Backup 的資料表,導致受害企業管理員自行建立的備份資料表遭到誤刪。
目前已知與尚待釐清之處
依 Gambit Security 公布的內容,已確認的事實包括攻擊使用的三套工具名稱、9 月 10 日至 15 日啟動 105 個攻擊專案、至少 27 家企業遭入侵、兩家企業逾 60 萬筆未到期信用卡資料被竊,以及透過 OpenRouter 使用 AI 模型所留下的掃描成本紀錄。至於受害企業的完整名單、資料後續流向與整體財損規模,來源並未提供,活動在報告發布時仍持續進行。
Reference Link : ithome.com.tw