

AI 摘要
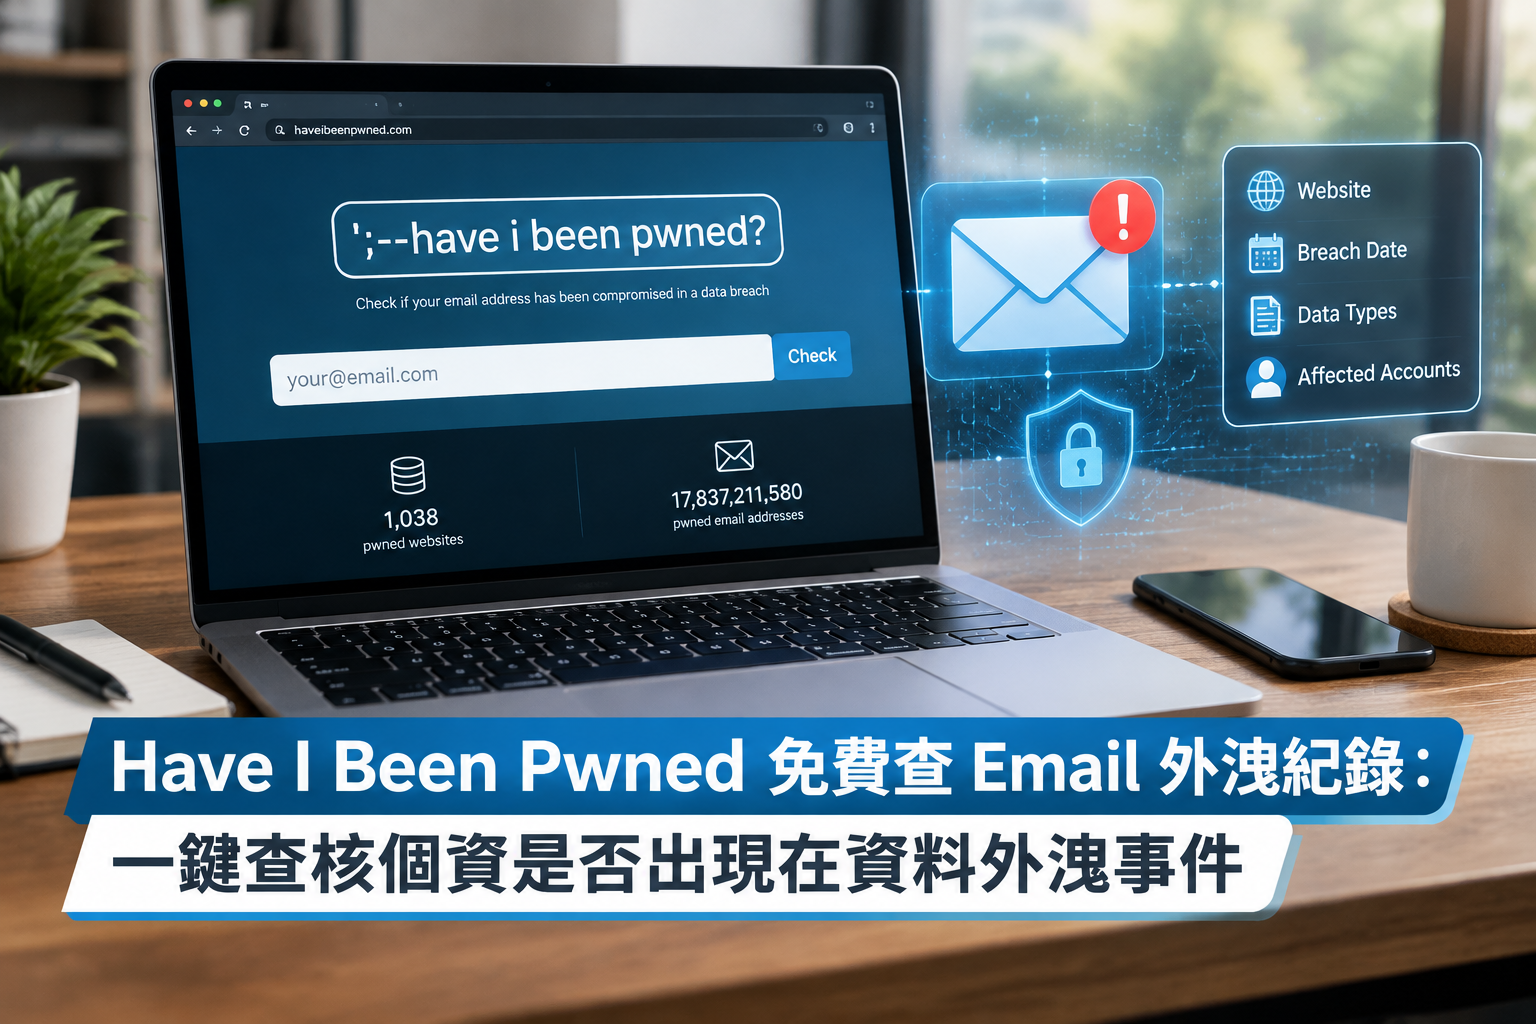
- Have I Been Pwned 可免費查核 Email 是否曾出現在已知資料外洩紀錄。
- 查到外洩紀錄不代表帳戶已被黑客登入。
- 發現外洩後應更改密碼並開啟兩步驗證。
電郵地址一旦外洩,黑客未必會即時盜用帳戶,但該地址可能成為釣魚電郵、撞庫登入、假客服訊息及身份冒認的起點。由網絡安全研究員 Troy Hunt 建立的免費查核服務 Have I Been Pwned(HIBP),可讓用戶輸入 Email 地址,查核該地址是否曾出現在已知資料外洩事件、公開資料庫、資料傾倒或文字分享網站紀錄中。
截至查閱時,HIBP 首頁顯示平台已收錄 1,038 個受影響網站,以及約 17,837,211,580 個外洩 Email 地址紀錄。需要注意的是,這個數字並非全球「獨立帳戶」或「獨立人士」總數,因為同一個 Email 可以在多宗外洩事件中重複出現。
Have I Been Pwned 是甚麼?
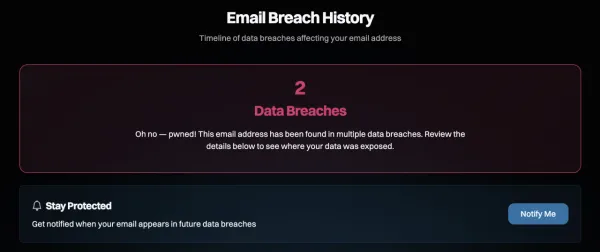
HIBP 是一項公開的資料外洩查核服務。用戶在首頁搜尋欄輸入 Email 地址後,系統會查找該地址是否曾出現在 HIBP 已收錄的外洩紀錄中,結果一般會列出事件名稱、發生年份、受影響人數,以及可能外洩的資料欄位,例如 Email、姓名、電話號碼、地址、密碼雜湊值、購買紀錄或其他帳戶資料。
HIBP 的定位是「已知外洩資料查核工具」,並不是暗網搜尋器,也不是即時帳戶入侵偵測器。查不到紀錄只代表該 Email 暫時未出現在 HIBP 已收錄的資料中,不代表帳戶絕對安全;查到紀錄亦不等於帳戶現在一定被盜。
| HIBP 可以幫你查甚麼 | HIBP 不能保證甚麼 |
|---|---|
| 你的 Email 是否出現在已知資料外洩紀錄 | 不能保證涵蓋所有外洩、所有黑客論壇或所有暗網資料 |
| 哪些網站或服務曾涉及外洩 | 不能證明你的帳戶現時一定已被黑客登入 |
| 外洩日期及事件背景 | 不能直接告訴你資料被誰下載、出售或使用 |
| 該次外洩可能涉及的資料類型 | 不能取代銀行、電郵、社交平台或公司的保安通知 |
| 未來外洩通知訂閱服務 | 不能代替改密碼、兩步驗證及防釣魚習慣 |
查到「Pwned」代表甚麼、不代表甚麼?
若 HIBP 顯示「Oh no — pwned!」,代表該 Email 地址曾出現在一宗或多宗已收錄的資料外洩事件中。這個結果不代表用戶必須立即註銷所有帳戶,也不代表銀行戶口已被盜。較實際的做法,是根據外洩資料的類型,按風險程度採取相應行動。
| 結果顯示的資料類型 | 風險程度 | 優先處理方法 |
|---|---|---|
| 只有 Email 地址或用戶名稱 | 較低至中等 | 提防釣魚郵件、假客服及針對性詐騙 |
| Email、姓名、電話、地址 | 中等 | 提高對假冒快遞、銀行、支付平台及社交工程騙案的警覺 |
| 密碼或密碼雜湊值 | 高 | 立即更改該網站密碼,以及所有重複使用相同或相近密碼的帳戶 |
| 付款、訂單、送貨或消費紀錄 | 中等至高 | 提防假退款、假補款、假物流、假客服及假訂單騙案 |
| 公司帳戶、工作 Email 或企業資料 | 高 | 立即通知公司 IT/資訊安全部門,按公司程序處理 |
三步查核 Email 是否出現在外洩紀錄
- 進入 Have I Been Pwned 官方網站:在瀏覽器輸入官方網址 haveibeenpwned.com。建議自行輸入網址、加入書籤,或從可靠來源進入,避免點擊 WhatsApp、SMS、Facebook 或 Email 內聲稱「你個帳戶已外洩」的可疑連結。
- 只輸入 Email 地址,不要輸入密碼:在首頁搜尋欄輸入想查核的 Email 地址,例如 Gmail、Outlook、iCloud、Yahoo Mail、公司 Email 或舊學校 Email,然後按「Check」或按 Enter。使用此功能時只需輸入 Email 地址,不應在任何不熟悉網站輸入 Email 密碼、銀行密碼、OTP、WhatsApp 驗證碼、身份證號碼或信用卡資料。
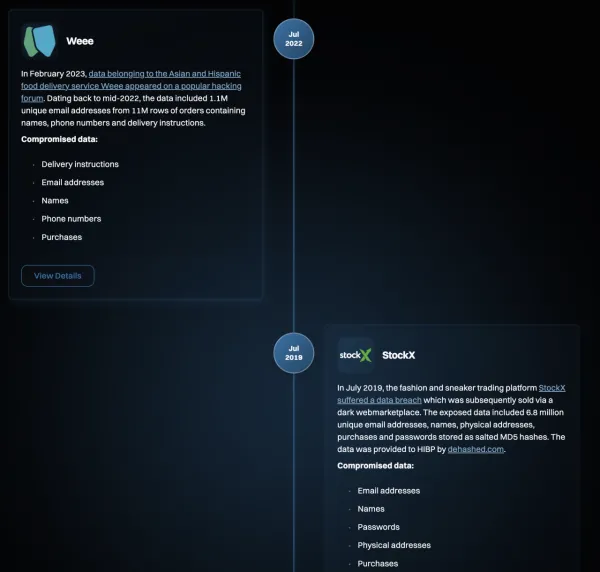
- 查看結果及受影響服務:如顯示「Good news — no pwnage found!」,代表該 Email 暫未在 HIBP 已收錄的外洩資料中出現;如顯示「Oh no — pwned!」,則可向下查看受影響網站、外洩日期與資料類型,再決定是否需要改密碼、開啟兩步驗證或通知公司 IT。
結果頁怎樣看?Data Breaches 與 Paste Records 分別
HIBP 結果頁通常會把資料分成「Data Breaches」及「Paste Records」兩類,兩者都值得留意,但含義不同。
| 結果類別 | 代表甚麼 | 用家應怎樣處理 |
|---|---|---|
| Data Breaches | 你的 Email 出現在已知網站、App、服務或企業的資料外洩事件中 | 查看外洩資料類型;如涉及密碼,立即改密碼及檢查重複使用的帳戶 |
| Paste Records | 你的資料曾出現在文字分享網站、公開資料傾倒或已知資料貼文中 | 提高警覺;按顯示內容檢查是否涉及密碼、電話、地址或其他個資 |
| 無紀錄 | 該 Email 暫未在 HIBP 已收錄資料中出現 | 仍應使用獨立密碼、兩步驗證及提防釣魚訊息 |
結果頁有三個位置最值得留意:
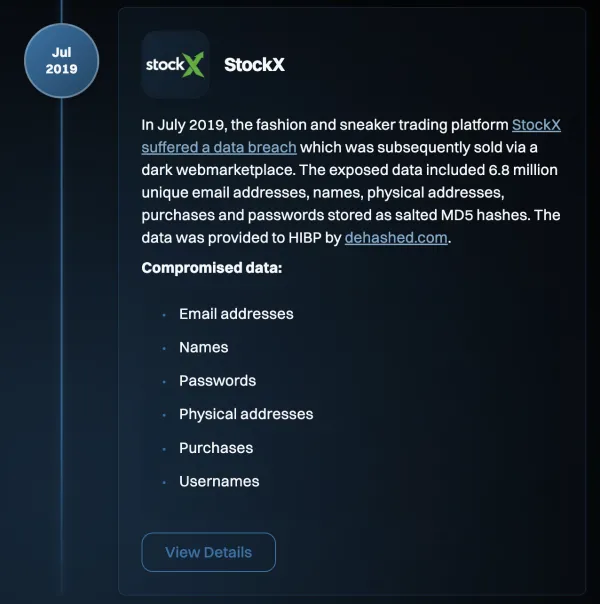
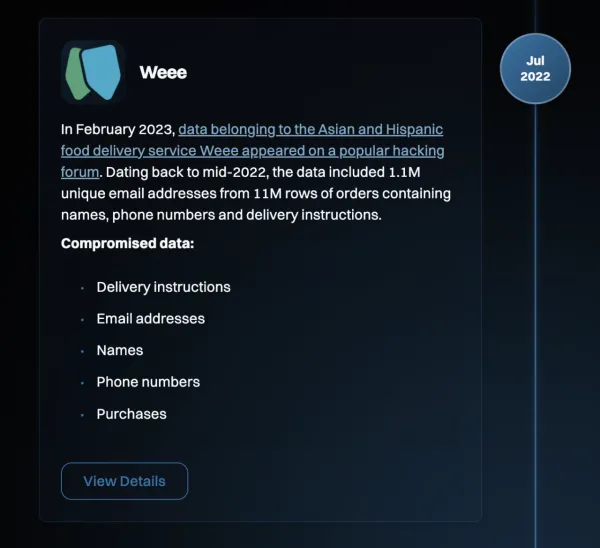
- 外洩服務名稱:先確認自己是否曾使用該網站、App 或服務。即使多年沒有登入,舊帳戶亦可能仍然保留資料。
- 外洩日期:舊外洩不等於沒有風險,尤其是至今仍重複使用舊密碼或類似密碼的情況。
- Compromised data:查看當年可能涉及 Email、姓名、電話、地址、密碼、IP、訂單紀錄或其他資料類型。
查到外洩後應立即做的 7 件事
- 立即更改受影響服務的密碼:先登入結果頁列出的受影響網站或 App 更新密碼。如已不再使用該服務,仍應考慮登入後刪除帳戶、移除付款資料、取消訂閱,或至少改用高強度隨機密碼。
- 找出所有重複使用同一密碼的帳戶:真正高風險不只是某個舊網站外洩,而是同一組或相近密碼同時用在 Gmail、Apple Account、Facebook、Instagram、銀行、支付平台、購物網站和公司系統。黑客常利用外洩帳密進行「撞庫」,嘗試登入其他熱門服務。若外洩帳戶曾使用密碼「Password123!」,而其他平台使用「Password123」、「Password1234」或「MyPassword123」,都應視為高風險並更改。
- 優先保護主 Email 帳戶:主 Email 往往是所有帳戶的「重設密碼入口」。如 Gmail、Outlook、iCloud 或公司 Email 曾外洩,應優先更改密碼、開啟兩步驗證或 Passkey、檢查登入裝置與最近活動、檢查帳戶復原電話及復原 Email 是否仍屬自己,以及檢查有沒有陌生的自動轉寄規則、過濾規則或授權 App。
- 開啟兩步驗證或 Passkey:密碼再強,都有機會因釣魚網站、惡意程式或資料外洩而被竊取。兩步驗證可增加第二層保護;如服務支援 Passkey、驗證器 App 或硬件安全匙,通常比只依賴 SMS 驗證碼更理想。
- 登出不認識的裝置與工作階段:到重要帳戶的 Security、Login Activity、Devices 或 Sessions 頁面,檢查有沒有不認識的手機、電腦、地點或登入時間。發現異常時,應立即登出所有裝置、改密碼及檢查兩步驗證設定。
- 提防釣魚 Email、SMS 及假客服:外洩資料常被用來製作更可信的詐騙訊息。騙徒可能知道你的姓名、電話、住址、曾使用的購物平台,並以「退款」、「物流失敗」、「帳戶異常」、「付款被拒」、「積分到期」等理由誘導你點擊連結或交出 OTP。
- 訂閱未來外洩通知:可使用 HIBP 的「Notify Me」功能,當該 Email 在日後新增的已知外洩事件中出現時,系統會發送通知。通知服務只屬額外監察,不能取代獨立密碼與兩步驗證。
可否輸入密碼?Password Check 正確做法
一般 Email 外洩查核只需要輸入 Email 地址,不應要求用戶輸入原本密碼。若看到網站、廣告、App 或 AI Chatbot 聲稱「輸入密碼幫你檢查有沒有被駭」,應視為高風險。
HIBP 另有「Pwned Passwords」資料庫,用來查核某組密碼是否曾出現在已知外洩密碼資料集中。不過,對一般用家而言,較穩妥的做法並非把日常密碼複製貼上到各種第三方網站,而是直接使用密碼管理工具產生及儲存高強度、獨立的隨機密碼。
- 每個重要帳戶使用不同密碼:尤其是 Email、銀行、Apple Account、Google Account、Meta、支付平台與公司帳戶。
- 使用密碼管理工具:讓系統建立 16 至 24 字元以上的獨立隨機密碼,避免自己重複記憶簡單密碼。
- 不要把密碼傳給任何人:包括自稱銀行、電訊商、WhatsApp、Meta、Google、Apple、公司 IT 或網店客服的人。
Notify Me 通知服務怎樣用?
HIBP 提供「Notify Me」服務,讓用家登記 Email 地址。當 HIBP 日後收錄新資料外洩事件,而你的 Email 出現在紀錄中時,平台可發送電郵通知。設定步驟為:進入 HIBP 官方網站、尋找「Notify Me」或外洩通知相關選項、輸入自己的 Email 地址、到收件箱點擊驗證連結,最後確認通知設定完成。
日後如收到外洩通知,不要直接點擊可疑電郵內的其他連結,可自行回到官方網站或相關服務官方 App 查核。如收到聲稱來自 HIBP 的通知 Email,應先核對寄件人網域,不要急於點擊付款、下載或登入連結。真正的資料外洩通知通常只會提醒你有風險,並不會要求你交出密碼、信用卡、OTP 或支付「解鎖費」。
公司 Email 外洩應怎樣處理?
如發現公司 Email、學校 Email、政府 Email 或工作帳戶出現在外洩紀錄,不應只自行改密碼便算。公司 Email 往往可存取客戶資料、共享雲端硬碟、內部系統、財務文件、採購紀錄及同事通訊,處理方式應比私人帳戶更審慎。建議做法包括:
- 立即按公司政策通知 IT Helpdesk、資訊安全部門或主管。
- 使用公司官方渠道更改密碼,不要從外洩通知 Email 內點擊連結。
- 確認 MFA、驗證器 App、Passkey 或硬件安全匙仍由自己控制。
- 檢查 Microsoft 365、Google Workspace、VPN、Slack、Teams、CRM 及雲端硬碟的登入活動。
- 如帳戶有權存取客戶資料、付款資料或商業機密,應讓公司 IT 評估是否需要強制登出、重設權限或通知相關人士。
- 不要把公司 Email、內部文件、客戶名單或系統截圖上載至未經公司批准的第三方網站或 AI 工具。
工作帳戶特別提醒:部分公司禁止員工自行把公司 Email 輸入外部安全查核服務。用戶應先了解公司資訊安全政策;如不確定,應先向 IT 部門查詢,或由公司管理員使用官方 Domain Search 功能處理。
外洩後最常見的釣魚騙案
資料外洩後,騙徒最常做的並非立刻破解密碼,而是利用已外洩的 Email、姓名、電話、地址、購物紀錄或帳戶名稱,製作看似非常真實的釣魚訊息。
| 常見騙案訊息 | 騙徒真正目的 | 正確做法 |
|---|---|---|
| 「你的包裹派送失敗,請支付補運費」 | 騙信用卡及個人資料 | 自行打開官方快遞 App 或官方網站查訂單 |
| 「你的銀行帳戶被凍結,請立即驗證」 | 騙登入密碼、OTP 及卡資料 | 自行打開銀行 App 或致電卡背官方電話 |
| 「你曾使用某平台,現可領取退款」 | 利用舊外洩紀錄提高可信度 | 不要點擊 Email 連結,直接到官方網站查核 |
| 「你已違反公司政策,請登入查看附件」 | 盜取公司帳戶或植入惡意程式 | 用公司通訊錄核實寄件人,通知 IT |
| 「你的 WhatsApp/Facebook/Apple 帳戶將被停用」 | 騙驗證碼及帳戶控制權 | 只在官方 App 內檢查帳戶安全通知 |
防釣魚的五秒自查方法:對方是否製造「立即」、「最後警告」、「今日到期」等時間壓力?寄件人 Email 網域是否有拼錯、奇怪字母或不屬於官方?連結長按後顯示的網址是否與官方網域相同?對方是否要求密碼、OTP、信用卡、身份證或轉帳?訊息是否使用你真實姓名、訂單資料或地址來增加可信度?即使騙徒知道你的姓名、住址或曾購買甚麼,亦不代表訊息是真的,這些資料可能來自過往資料外洩、公開社交平台或舊訂單紀錄。
常見問題 FAQ
Q1:HIBP 查到我的 Email 外洩,是否代表帳戶已被黑客登入?
不一定。結果代表你的 Email 曾出現在 HIBP 已收錄的外洩紀錄中,未必代表帳戶現時已被登入或盜用。不過,如外洩紀錄涉及密碼,或你有重複使用密碼,應立即更改相關密碼、開啟兩步驗證及檢查登入活動。
Q2:HIBP 查不到我的 Email,是否代表完全安全?
不是。查不到只代表該 Email 暫未出現在 HIBP 已收錄資料中。未知外洩、未公開外洩、私人資料庫或針對性入侵未必會出現在結果內,因此仍應使用獨立密碼、兩步驗證及防釣魚習慣。
Q3:可以把公司 Email 輸入 HIBP 嗎?
先看公司資訊安全政策。部分公司容許員工自行查核,部分公司則要求由 IT 或資安部門統一處理。若公司 Email 或企業帳戶顯示外洩,應立即通知公司 IT,避免自行作出可能影響企業系統的操作。
Q4:可否在 HIBP 輸入密碼?
Email 外洩查核只需輸入 Email 地址。一般用家不應把日常密碼複製貼上到不熟悉網站、廣告、AI Chatbot 或第三方工具。較穩妥做法是使用密碼管理工具建立獨立隨機密碼。
Q5:外洩的是十年前舊帳戶,還需要處理嗎?
需要檢查。若你仍使用該帳戶、仍重複使用當年密碼、Email 仍是你的主要收件地址,或帳戶仍保留付款資料、地址和個人資料,就應更改密碼或關閉帳戶。即使舊帳戶不用,外洩資料仍可能被用於釣魚騙案。
Q6:收到「你的資料已外洩」Email,是否應立即點擊連結?
不要。先自行開啟官方 App 或手動輸入官方網站網址查核,不要直接從 Email、SMS、WhatsApp 或社交平台廣告點擊登入連結。真正的官方服務不會要求你提供密碼、OTP 或付款來「解除外洩」。
小結:查到外洩不是世界末日
HIBP 是一個實用的免費工具,可協助查核 Email 是否曾出現在已知資料外洩紀錄中。查到「Pwned」不代表帳戶即時被盜,也不等於所有個資已在暗網流通;但它是一個提醒,讓用戶有機會在撞庫、釣魚及身份冒認發生前,先檢查帳戶安全。
最優先處理的永遠是主 Email、銀行、支付平台、Apple Account、Google Account、社交平台及公司帳戶。使用每個帳戶獨立的高強度密碼、開啟兩步驗證或 Passkey、檢查陌生登入裝置,以及不要向任何人提供 OTP,才是保護個資的關鍵。如外洩紀錄涉及姓名、電話、地址、訂單或其他個資,未來一段時間更要提高對假快遞、假退款、假銀行、假客服與假帳戶凍結訊息的警覺;見到可疑訊息,較安全的做法不是即時回覆或點擊,而是自行從官方 App 或官方網站查核。
Reference Link : ezone.hk