

AI 摘要
- 間諜軟體 P7 DarkSword 透過惡意廣告水坑攻擊滲透舊版 iOS 系統。
- 惡意程式每 15 秒向伺服器外傳相片、Keychain 密碼及加密錢包資料。
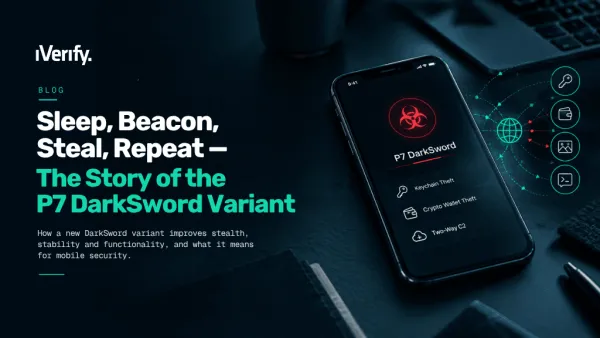
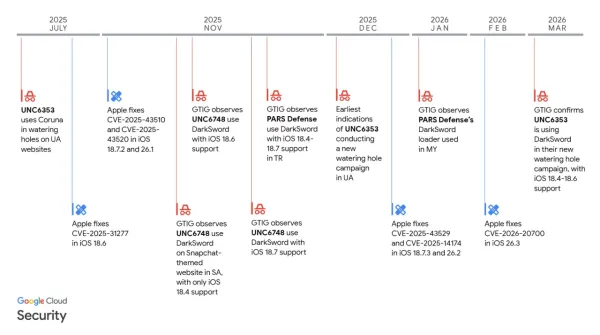
行動作業系統安全領域再度出現嚴重的供應鏈與網路滲透威脅。根據資安公司 iVerify 的最新調查,先前由 Google 與安全團隊揭發的 iOS 攻擊套件出現重大升級,衍生出名為 P7 DarkSword 的新型變種間諜軟體。該惡意程式主要鎖定未及時安裝修補程式的舊版 iOS 裝置(例如 iOS 18.4 至 18.7),並透過高度隱蔽的通訊架構與自動化資料外洩機制,對受害者的私隱構成嚴重威脅。
從 DarkSword 到 P7 變種:架構最佳化與反鑑識技術
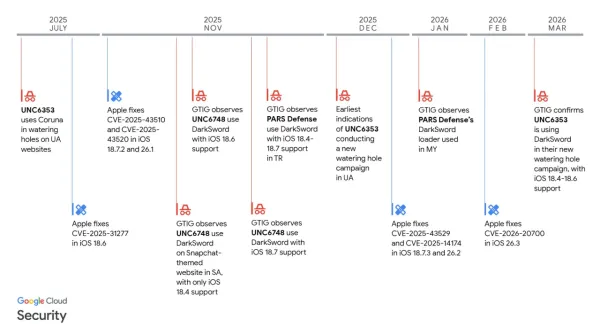
DarkSword 最初被定義為一套利用多重漏洞串接而成(Exploit Chain)的複雜進階持續性威脅(APT)工具。然而,最新發現的 P7 DarkSword 顯示開發者進行了深度的工程化重構:
- 程式碼前綴與模組化重構:研究人員指出,開發者在原始碼中導入大量識別前綴,展現出高度組織化的軟體版本控制痕跡,同時全面強化程式在執行階段的穩定性。
- 反數位鑑識與日誌清理:為規避常規端點防護與資安分析,P7 DarkSword 主動移除了 HTTP 請求中的除錯資訊,並清除系統日誌(syslog)內的運作軌跡,大幅降低被防護機制捕捉的特徵指紋。
- 指令與控制(C2)彈性:在維持低背景資源消耗的前提下,惡意處理程序能夠常駐於系統核心程序中,等待遠端伺服器派送動態執行代碼。
感染途徑:大規模水坑攻擊與零點擊潛力
與需要精準定位特定目標的傳統間諜軟體不同,P7 DarkSword 採取了水坑攻擊(Watering-hole Attack)結合惡意廣告(Malvertising)的散播機制:
攻擊者將惡意代碼植入受感染的網站或第三方網路廣告管道。當使用舊版 iOS 瀏覽器核心的使用者載入相關內容時,攻擊鏈會自動觸發並利用已知的解析引擎漏洞突破沙盒,完成權限提升。此流程無需鎖定特定個人,使得任何誤觸惡意頁面的舊版系統用戶皆暴露於受骸風險中。
外洩通訊機制:高頻率 15 秒 C2 輪詢
在成功滲透並注入系統核心進程後,P7 DarkSword 會建立具備雙向通訊能力的遠端控制通道。其數據外洩機制具備極高攻擊頻率與鎖定範圍:
| 監控與竊取目標 | 具體外洩機制與技術行為 |
|---|---|
| 指令與控制輪詢 | 預設每隔 15 秒自動向攻擊者伺服器發送封包,確保遠端控制連線持續活躍。 |
| 媒體庫與筆記資料 | 未經授權在背景讀取裝置儲存,自動將相片庫影像與 Apple Notes 內容回傳。 |
| Keychain 憑證庫 | 直接解析並擷取系統鑰匙圈(Keychain)內部儲存的帳號登入資訊。 |
| 加密資產錢包 | 主動掃描手機內特定金融應用程式(例如 imToken),鎖定並外洩加密資產相關數據。 |
安全防禦與緩解措施:防堵已知漏洞攻擊鏈
從技術層面分析,P7 DarkSword 並非利用未知的零日漏洞(Zero-day),而是針對已經釋出安全性修補程式的舊版本實施二次攻擊(N-day Exploitation)。惡意程式的高度威脅主要源自終端用戶延遲更新導致的「防禦時間差」。
針對此威脅模型,企業資安管理員與一般用戶的最佳防禦工程,是將作業系統升級至已修補該攻擊鏈的最新版本 iOS,徹底中斷網頁渲染引擎與核心漏洞串接的執行條件;同時在網路存取層級過濾未受信任的廣告與可疑導向連結,以消除水坑攻擊的初級觸發點。
Reference Link : ezone.hk