

AI 摘要
- 微軟安全系統偵測到駭客利用 ASCII 走私技術發動大規模釣魚郵件攻擊。
- 攻擊者透過隱形 Unicode 標籤字元規避關鍵字比對並干擾 AI 模型分詞。
- 惡意郵件單日攔截量突破 237 萬封且主要偽裝成企業金融融資通知。
微軟旗下安全防護解決方案 Microsoft Defender for Office 365 近期在部署防護特徵時,揭露了一波大規模網路釣魚攻擊。黑產集團將原本用於生成式 AI 越獄與提示詞注入的「ASCII 走私」(ASCII Smuggling)技術轉化為垃圾郵件混淆工具,透過冷門的 Unicode 標籤區塊繞過安全過濾器。Microsoft Defender for Office 365 的監測數據顯示,此類攻擊在高峰期單日捕獲量已突破 237 萬封。
ASCII 走私技術原理與 Unicode 標籤區塊利用
ASCII 走私的核心運作機制,在於濫用 Unicode 標準中幾乎廢棄的「標籤區塊」(Tags Block,編碼範圍 U+E0000 至 U+E007F)。該區塊原本設計用於語言標註,具備一套對應標準可列印 ASCII 的映射字元(例如 U+E0041 對應字母 A)。
- 視覺隱形性:在主流作業系統、瀏覽器與郵件客戶端中,這些字元會被渲染為完全透明的不可見空白,收件者看到的是正常排版內容。
- 底層解析差異:文字解析器、程式碼管線與大型語言模型(LLM)仍會讀取二進位資料中的每一個字元。
- 文字加鹽混淆:攻擊者將不可見的標籤空格(如 U+E0020)插入敏感關鍵字(如「Loan」、「Funding」),使安全防護閘道的正規表示式(Regex)與關鍵字比對機制完全失效。
對次世代 LLM 安全分詞機制的衝擊
此攻擊手法不僅能穿透傳統規則庫,亦針對次世代 AI 郵件防護機制造成干擾。安全檢測模型在進行分詞處理(Tokenization)時,交錯出現的 Unicode 標籤字元會使分詞器無法正確拼合語意單元(Tokens),導致上下文語意分析失真,進而放行具威脅性的郵件。
| 防護機制類型 | 傳統規則過濾(Regex / 關鍵字庫) | 次世代 AI 防護(LLM 語意分析) |
|---|---|---|
| 面對零寬空格(U+200B) | 已列入阻擋黑名單,可有效辨識 | 可正常識別並過濾 |
| 面對 Unicode 標籤字元(U+E0000-U+E007F) | 關鍵字被字元截斷,比對規則失效 | 分詞器(Tokenizer)混淆,語意判讀失真 |
| 防禦改善要求 | 需加入強制 Unicode 預處理與正規化 | 模型前置處理階段需清洗不可見標籤字元 |
攻擊規模與傳播管道特徵
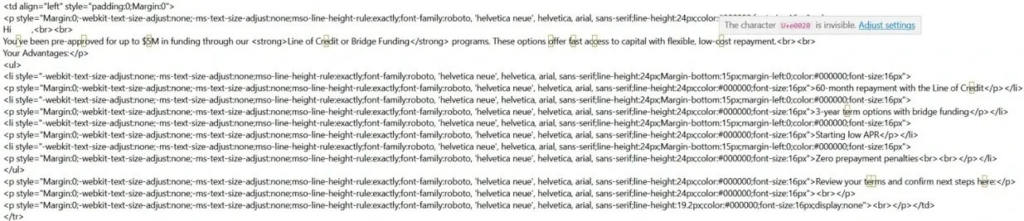
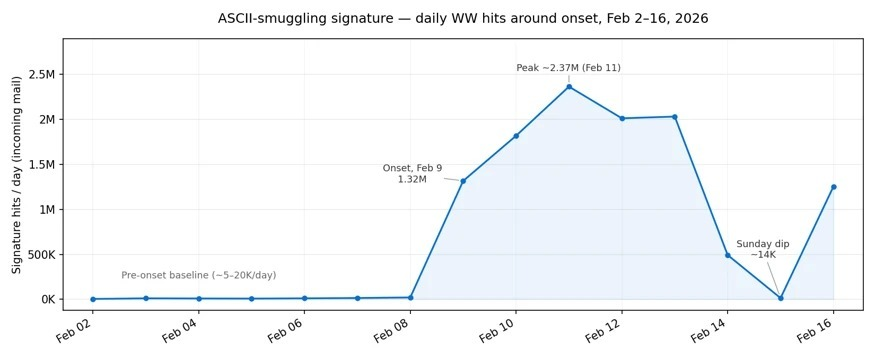
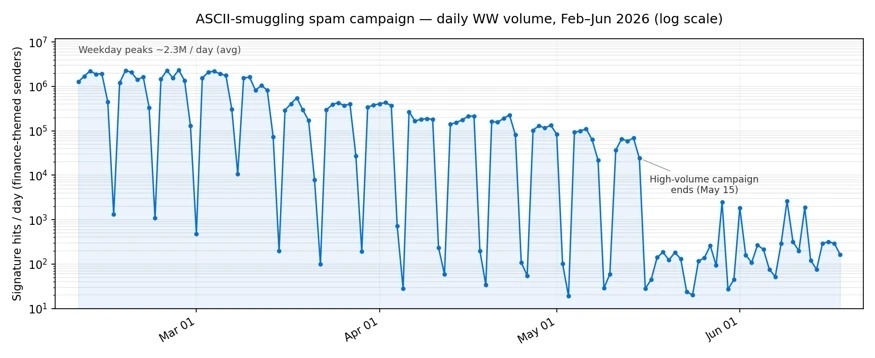
根據資安團隊遙測數據,該波攻擊自 2026 年 2 月 9 日起出現爆發性增長,單日捕獲量由數萬封激增至 130 萬封,並在 2 月下旬創下單日突破 237 萬封的紀錄。攻勢在工作日呈現高度自動化排程特徵,並已持續運作數個月。
在實際攻擊案例中,駭客以高達 500 萬美元的中小企業融資審批為誘餌,透過大量註冊短期拋棄式發信網域,並濫用合法行銷平台 ActiveCampaign 的基礎設施與連結轉址功能,規避 IP 信譽評等與傳統網址黑名單機制。資安專家建議企業郵件網關必須在比對與分詞前加入強制預處理,全面清洗 Unicode 標籤區塊字元。
Reference Link : techbang.com