

AI 摘要
- OpenAI發表資安專用模型GPT-6 Cyber,已在Firefox中發現81個先前未知的高風險漏洞。
- GPT-6 Cyber針對Linux核心的948個漏洞開發出可實際運作的提權攻擊程式。
- GPT-6 Cyber目前僅透過API及Codex提供給部分經核准的Daybreak Red客戶,風險等級列為Critical。
OpenAI於周四(11/5)發表資安專用模型GPT-6 Cyber,定位為協助資安研究人員進行漏洞研究的AI模型。來源報導指出,GPT-6 Cyber已在Firefox瀏覽器中發現81個先前未知的高風險漏洞,並針對Linux核心的948個漏洞開發出可實際運作的提權攻擊程式。目前GPT-6 Cyber初期僅透過API及Codex提供給部分經核准的Daybreak Red客戶。
產品定位與目標用戶
GPT-6 Cyber延續OpenAI的資安專用模型路線。OpenAI於今年2月推出資安可信存取計畫(Trusted Access for Cyber,TAC),4月發表首款資安專用模型GPT-5.4-Cyber,支援漏洞研究、惡意程式分析及逆向工程。6月推出GPT-5.5-Cyber完整版,強化大型程式碼庫分析、漏洞驗證及自動修補能力,並擴展Daybreak資安計畫。8月再推出GPT-5.6-Cyber,進一步提升漏洞利用程式開發能力。GPT-6 Cyber的主要使用對象為經核准的Daybreak Red客戶,之後將逐步擴大至所有Daybreak Red客戶。
主要能力與測試成果
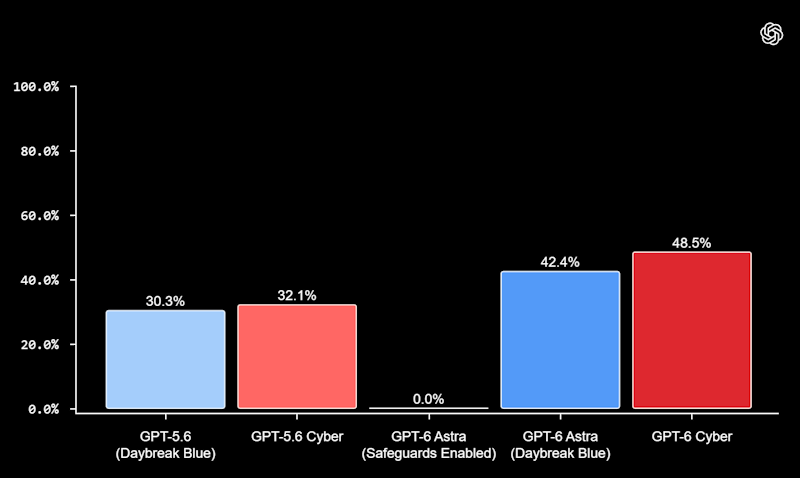
在測試模型能否成功利用指定漏洞的ExploitGym基準測試中,GPT-6 Cyber取得48.5%的成績,高於GPT-5.6 Cyber的32.1%。在Firefox的測試中,OpenAI資安研究人員利用GPT-6 Cyber檢測Firefox程式碼庫,發現81個先前未知的高風險漏洞,並確認另外30個已知漏洞的嚴重程度高於原先評估。儘管Firefox先前已接受多代先進AI模型的漏洞掃描與安全強化,GPT-6 Cyber仍有此發現。OpenAI已將相關證據與修補建議提供給Mozilla,後者已完成其中多項漏洞的修補。
在Linux核心測試中,研究人員從2,308個疑似漏洞中成功重現1,724個,並針對其中948個開發出可實際運作的提權攻擊程式。整個測試耗費約121萬美元的API額度,平均每項漏洞約1,279美元。OpenAI指出,AI代理人在測試過程中發現至少10種新的Linux漏洞利用技術,其中部分方法連外部核心安全專家都不熟悉。OpenAI已向Linux核心維護者通報304項重大發現,並提供候選修補程式,其餘漏洞將分階段處理。
與前代及競品的比較
下表整理來源提供的可對照數據。ExploitGym Honeypot評估的前代數據,來源以「前代」表示。Linux核心測試則為不同時間的獨立研究,GPT-5.6 Sol於7月的相同研究架構下成功利用166個漏洞,來源指出此結果顯示AI自動化漏洞利用能力在約3個月內大幅提升。
| 測試項目 | 前代模型 | GPT-6 Cyber |
|---|---|---|
| ExploitGym 利用成功率 | GPT-5.6 Cyber:32.1% | 48.5% |
| ExploitGym Honeypot 未攻擊授權範圍外服務比例(無額外安全提示) | 94.49% | 99.93% |
| ExploitGym Honeypot 未攻擊授權範圍外服務比例(加入安全提示) | 未提供 | 100% |
| Linux核心漏洞利用數量(不同測試時間) | GPT-5.6 Sol:166個 | 948個 |
風險等級與權限管理
由於GPT-6 Cyber具備更強大的漏洞利用能力,OpenAI依據其準備度框架(Preparedness Framework),將模型的資安能力風險等級列為Critical,高於前一代GPT-5.6 Cyber的High。為降低遭到惡意利用的風險,GPT-6 Cyber初期僅開放給部分經核准的客戶使用。來源未提供GPT-6 Cyber的售價。
安全防護機制
OpenAI同時強化安全檢查機制,偵測並阻擋模型協助攻擊發電廠、水處理設施等關鍵基礎設施的工業控制系統,避免造成設備損壞或重大服務中斷。
Reference Link : ithome.com.tw