

AI 摘要
- 攻擊者劫持開發人員的AI輔助工具工作階段並誘導安裝惡意相依套件。
- 攻擊隨後部署Shai-Hulud蠕蟲擴散至內部約百個程式碼儲存庫並外洩原始碼。
- 受害企業官方命名空間套件遭污染並導致第二名員工連帶受害。
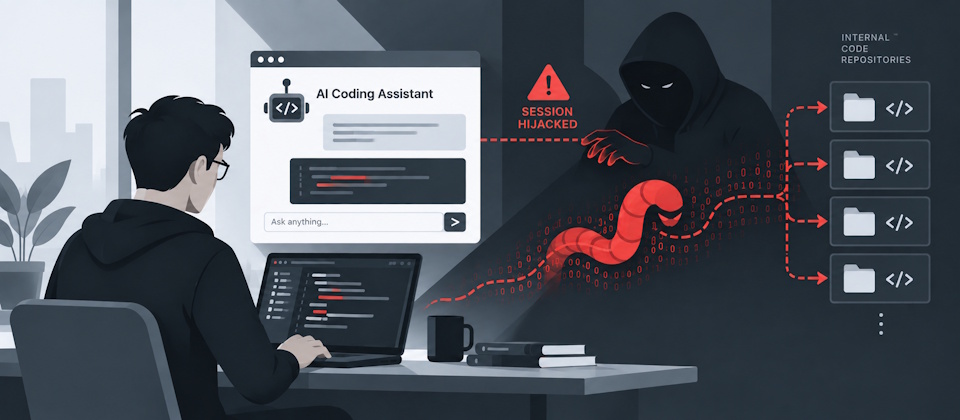
Google旗下網路安全調查機構Mandiant近日公開一起新型態供應鏈資安事件。攻擊者成功入侵一家未公開名稱的軟體即服務(SaaS)企業,透過劫持開發人員正在使用的AI程式開發助手工作階段,最終將名為「Shai-Hulud」的蠕蟲擴散至該公司約100個內部程式碼儲存庫,導致專有原始碼與敏感憑證外洩。
攻擊鏈成形:工作階段劫持與PyPI惡意套件滲透
根據Mandiant公布的調查細節,攻擊者在取得該SaaS企業的初步存取權後,進一步控制了內部開發人員正處於啟用狀態的AI程式開發助手工作階段。在該工作階段被劫持的狀態下,AI工具向開發人員提出了安裝特定外部相依軟體套件的建議。
由於該建議直接由AI助手介面產生,開發人員未察覺異常並同意安裝。攻擊者藉此透過受污染的PyPI(Python Package Index)套件,在開發環境中植入了資訊竊取程式(Infostealer),並成功擷取受害工作站中的GitHub OAuth存取權杖(Tokens)。
橫向擴散機制:Shai-Hulud蠕蟲蔓延百座儲存庫
取得高權限的GitHub OAuth權杖後,攻擊者隨即部署具備自我複製與擴散能力的Shai-Hulud蠕蟲。該蠕蟲利用外洩權杖自動遍歷並存取內部專案資源,造成的具體損害包括:
- 橫向擴散:惡意程式自動擴散至受害企業內部約100個程式碼儲存庫。
- 資產竊取:自動化搜捕儲存庫內部的機密資訊(Secrets),並完整竊取受害企業核心產品的專有原始碼。
- 命名空間污染:攻擊者竄改了該企業在官方命名空間內發布的內部套件。
- 引發二次感染:另一名企業員工隨後在不知情的情況下拉取遭污染的套件版本,導致惡意程式於內部網絡引發第二波感染。
專家建議:重新檢視開發環境之AI整合與憑證管理
這起事件凸顯出開發環境高度整合AI自動化建議時所產生的安全盲點。Mandiant研究團隊針對採用AI輔助編程的開發團隊提出具體防禦與架構緩解建議:
- 落實相依套件驗證:企業不應盲目信任AI助手所建議的第三方套件或函式庫。應透過密碼學雜湊值(Cryptographic Hashes)驗證與套件核准白名單機制,確保相依套件的完整性與合規性。
- 最小化擴充套件權限:避免讓IDE擴充套件或外掛直接存取關鍵API金鑰與長效型OAuth權杖,以降低開發端點憑證外洩時的潛在衝擊範圍。
- 建立內部隔離套件鏡像:限制開發工作站直接向外部公開儲存庫拉取套件,建議在企業內部建立受控且經過安全掃描的專屬套件快取或儲存庫,阻斷惡意程式直接流入內部管道。
Reference Link : ithome.com.tw