

AI 摘要
- NVIDIA 推出開放式 AI 代理安全平台以因應代理式 AI 時代的運算與安全防護需求。
- 平台結合 Arm CPU 生態系與 BlueField DPU 實現獨立的即時監控與行為隔離。
隨著人工智慧邁入代理式 AI(Agentic AI)時代,NVIDIA 開放式 AI 代理安全平台正式發表,攜手廣泛的 Arm 架構生態系,為自主運作的 AI 代理建構系統級安全架構與執行隔離環境。該平台旨在因應 AI 代理持續運作、存取資料與執行動作時所衍生的安全風險,讓基礎設施能在運作高效能工作負載的同時,維持獨立且嚴格的安全管控。
產品定位與架構理念
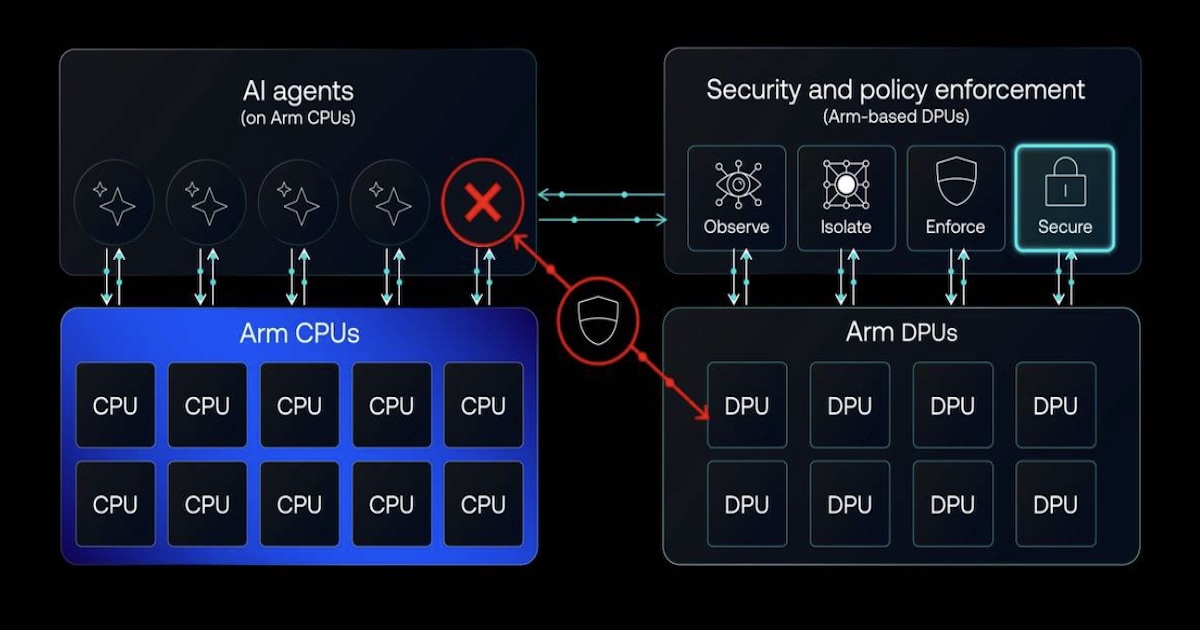
NVIDIA 開放式 AI 代理安全平台專為需要大規模部署代理式 AI 的雲端與加速運算基礎設施設計。AI 代理不僅具備生成內容能力,更能長時間自主執行任務、存取外部工具及資料庫。此平台透過雙層運算設計,將「運行 AI 代理」與「保護 AI 代理」的運算資源徹底解耦:由高效能 CPU 負責工作負載執行,並由獨立的資料處理單元(DPU)負責即時監控與政策防護。
核心功能:OpenShell 與 Sentry 雙層防護機制
該安全平台主要由 NVIDIA OpenShell 與 NVIDIA Sentry 協同運作:
- NVIDIA OpenShell:為 AI 代理建立安全執行環境邊界,精確管控代理程式可存取的系統資源與可執行的操作動作,並將安全執行能力擴展至廣泛的 Arm CPU 生態系。
- NVIDIA Sentry:部署於獨立的 DPU 之上,充當即時監控機制,持續觀測 AI 代理的行為表現。一旦偵測到不安全或異常舉動,Sentry 能在主機執行環境之外立即執行隔離處置。
軟硬體支援與生態整合規格
NVIDIA 開放式 AI 代理安全平台深度整合 Arm 運算生態,硬體支援涵蓋:
- 運算核心支援:相容於多元 Arm CPU 架構,包括 Amazon Graviton、Google Axion、Microsoft Cobalt、Arm AGI CPU,以及 NVIDIA 自主開發的 Vera CPU 與 Grace CPU。
- 獨立基礎設施處理:採用 NVIDIA BlueField-4 DPU,該晶片搭載 64 個 Arm Neoverse V2 核心,提供完全獨立於主機 CPU 之外的信任網域與網路、監測安全服務。
運算角色分工架構對照
在NVIDIA 開放式 AI 代理安全平台的架構設計中,CPU 與 DPU 各司其職,實現安全與效能兼備的分工架構:
| 架構元件 | 主要硬體平台 | 核心職責與功能 | 安全角色 |
|---|---|---|---|
| 主機運算層(Execution Layer) | Arm CPU(含 NVIDIA Vera、Grace、Amazon Graviton、Google Axion、Microsoft Cobalt 等) | 運行 AI 代理框架、編排系統、工具調用與業務應用 | 透過 NVIDIA OpenShell 受控於安全邊界內執行任務 |
| 獨立基礎設施層(Isolation Layer) | NVIDIA BlueField-4 DPU(搭載 64 個 Arm Neoverse V2 核心) | 處理網路流量、系統可觀測性、策略執行與安全防護 | 透過 NVIDIA Sentry 獨立於主機外進行即時監控與異常隔離 |
藉由將安全邊界由雲端延伸至邊緣系統,NVIDIA 開放式 AI 代理安全平台結合 Arm 架構在加速運算伺服器領域的主流地位,推動代理式 AI 在效能與安全性上的同步規模化發展。
Reference Link : techbang.com