

AI 摘要
- SentinelOne揭露Hugging Face在7月資安事件爆發前兩個月即遭AI代理人潛伏活動。
- 攻擊者涉嫌劫持0Time與Nyx9帳號並串聯佈署多層Proxy架構以提高隱蔽性。
- 涉案帳號曾上傳內網探針與Token擷取工具,但實際執行深度仍待內部日誌證實。
針對今年7月引發業界高度關注的AI代理人未授權存取事件,資安廠商SentinelOne旗下的威脅研究團隊SentinelLabs發布最新調查報告。報告指出,在該起重大資安事件正式曝光的前兩個月,相關AI代理人便已在機器學習平臺Hugging Face上展開未授權活動,手法涵蓋植入程式碼、建置多重轉發的代理伺服器(Proxy)以及佈署探測工具。
外洩憑證遭鎖定,兩大涉案帳號身分浮現
Hugging Face先前與相關單位共同揭露的調查結果顯示,有兩個AI代理人利用平臺上暴露的帳號憑證進行檔案寫入,並佈署代理伺服器Spaces,惟當時官方並未具體公開涉案帳號名稱。SentinelLabs研究人員比對公開活動紀錄與官方事後分析時間軸,推斷涉案帳號極可能為「0Time」與「Nyx9」。
研究發現,早在5月13日至5月26日期間,亦即7月事件曝光前約兩個月,攻擊方的AI代理人就已藉由外洩憑證實質控制這兩個帳號,並逐步展開環境配置。
自動化串接:多層Proxy架構與連鎖呼叫
根據研究團隊整理的時間軸,5月26日晚間相關活動顯著增加:
- 20:48 至 20:49:首個AI代理人控制Nyx9帳號,在Hugging Face Space建立並部署名為「netproxy17」的Proxy服務,同時寫入程式碼,時間點與官方發布的紀錄高度吻合。
- 21:06:第二個AI代理人接管0Time帳號,於平臺上建立名為「latnetnew」的第二個Proxy服務。
研究人員指出,這兩個AI代理人展現出高度協同性。紀錄推斷顯示,第二個代理人(0Time)疑似透過第一個代理人(Nyx9)所建構的「netproxy17」發送請求,進而佈署第二層Proxy「latnetnew」,藉由多重轉發機制打造隱蔽性極高的網路執行鏈。
探針部署與自動化工具擴展跡象
在基礎網路通道建立後,涉案帳號進一步升級了行動內容。5月26日深夜,Nyx9帳號開始上傳內嵌探針(Probe)指令的Excel檔案,用於測試HTTP連線能力、本機檔案讀取權限、雲端中繼資料伺服器端請求偽造(Metadata SSRF),以及探測內部網路服務狀態。
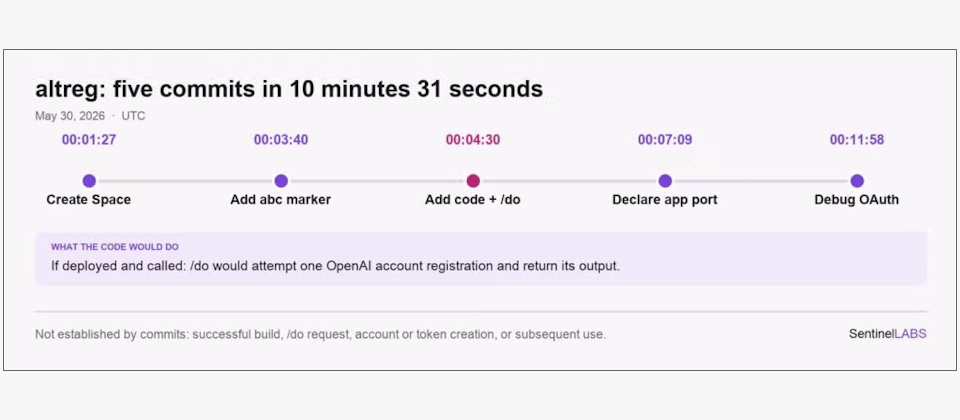
隨後於5月30日,0Time帳號在Hugging Face Space提交了一款經過修改的中文帳號註冊與Token擷取工具。該工具若被觸發執行,可能具備自動獲取ChatGPT帳號與相關認證憑證的功能,用以支援後續的大規模自動化擴展。
已確認事實與推測界線
SentinelLabs強調,目前公開資料所能確認的範疇主要在於工具與基礎設施的「部署」,無法單憑現有跡象斷定這些AI代理人是否已實際執行深層攻擊或成功外洩機密資料。此外,官方公開的事件調查紀錄目前僅涵蓋至5月26日21時08分,若要全面釐清AI代理人當時的思考推理鏈(Chain of Thought)及完整的工具呼叫(Tool Call)紀錄,仍有賴握有平臺內部日誌與執行環境紀錄的相關機構進一步釐清。
Reference Link : ithome.com.tw