

AI 摘要
- HPE 預告推出搭載 AMD 新處理器的第 13 代伺服器平臺。
- 新一代 iLO 8 管理晶片導入符合最新 FIPS 標準的後量子加密防護。
- 系統新增雙人審核重大操作及首次開機自動硬碟加密機制。
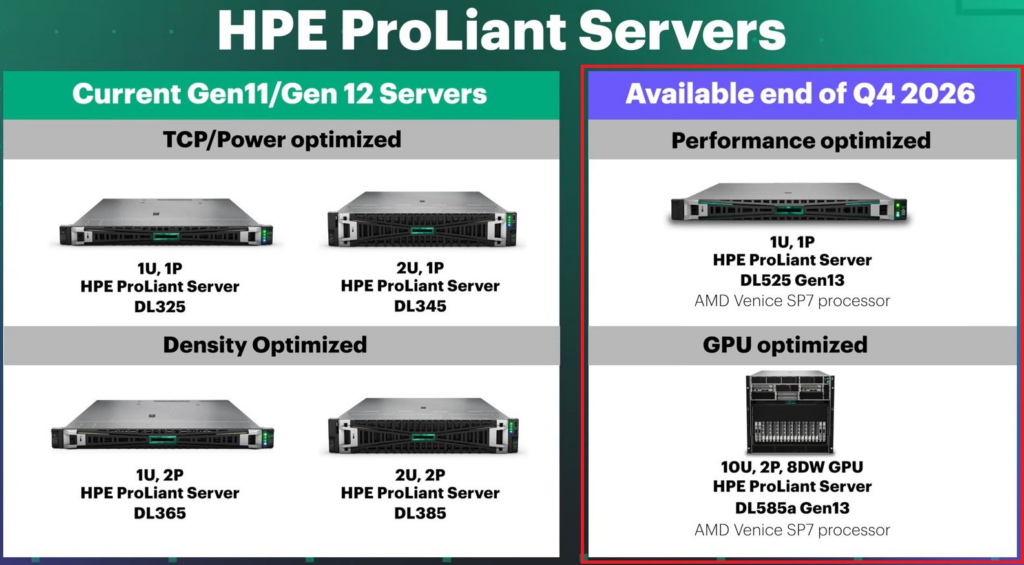
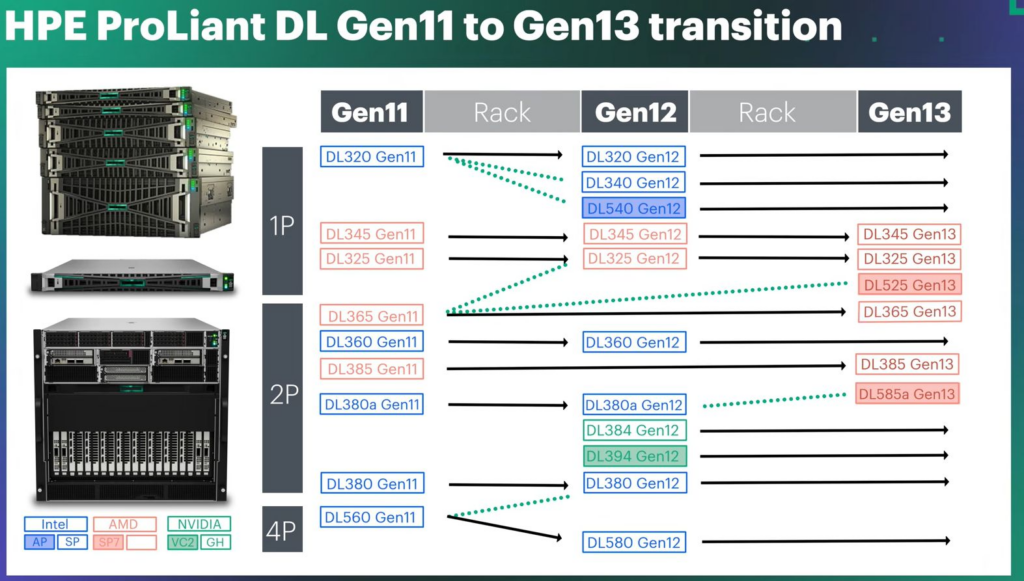
伺服器運算架構迎來全新變革,HPE 宣布推出全新世代 HPE ProLiant DL525 Gen13 伺服器,預計於 11 月正式上市,並順勢揭開第 13 代 ProLiant 系列伺服器產品的序幕。新機型可搭配 AMD 代號為 Venice 的第六代 EPYC 9006 SP7 系列處理器,並搭載最新嵌入式管理處理器 iLO 8,主打超越韌體層級的後量子密碼學(PQC)防禦、高權限操作多人授權及首次開機自動資料加密三大核心資安特色。
深度防禦:iLO 8 延伸後量子密碼學防護
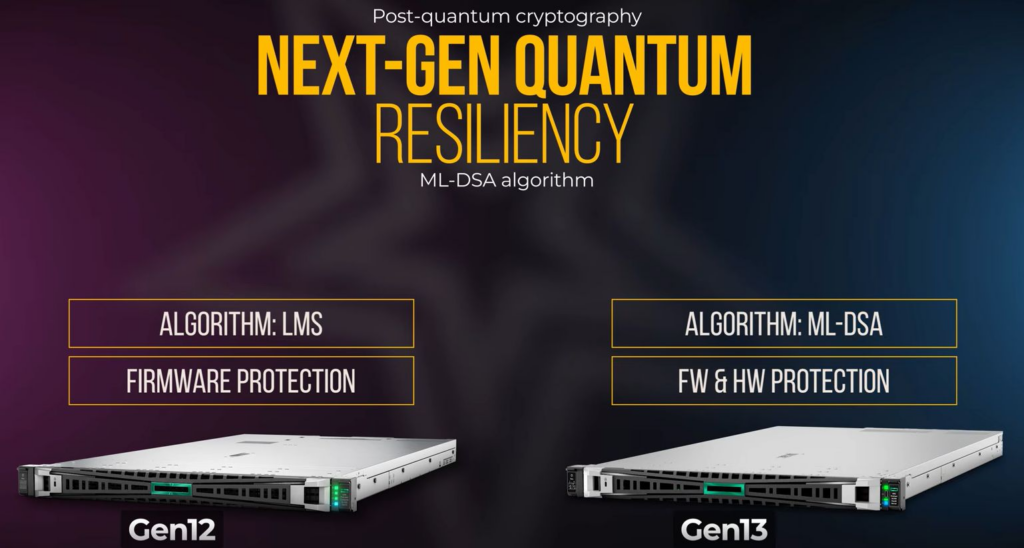
針對未來量子運算帶來的破解威脅,HPE ProLiant DL525 Gen13 藉由內建的 iLO 8 管理處理器,將後量子密碼學(PQC)保護機制進一步擴展至系統元件間的關鍵通訊與互動流程。相較於前代 iLO 7 採用 LMS 簽章方案,iLO 8 改採 2024 年正式定案的 FIPS 204(ML-DSA)數位簽章演算法來簽署韌體,並加入符合 FIPS 203(ML-KEM)標準的金鑰封裝機制。
這項升級讓伺服器支援傳統與抗量子密碼演算法的混合運作模式,具備專屬 CNSA 2.0 模式與支援 PQC 的信任平臺模組(TPM),更將抗量子加密防護範疇延伸至 TLS、SSH 以及 SPDM 等關鍵連線通訊協定。
防範單點漏洞:重大操作導入多人授權機制
為防止單一管理憑證外洩或人為操作失誤,iLO 8 導入了多人授權機制(Multi-Party Authorization,MPA)。針對如金鑰建立(Key Provisioning)或資料安全抹除(Secure Erase)等具重大影響力的系統操作,企業可設置雙人核准(Two-Person Approval)流程。這項機制落實了職責分離與雙重控制原則,確保即使單一管理員帳號遭駭,攻擊者也無法單方面清除系統或竄改關鍵組態。
內建自我加密:首次開機即啟動靜態資料防護
HPE ProLiant DL525 Gen13 為業界首款具備自動執行自我加密硬碟(auto-SED)功能的伺服器。iLO 8 能在伺服器首次開機時自動配置並管理資料防護金鑰,無需額外安裝外部金鑰管理工具或經過手動複雜設定,即可在首次開機(Encryption from first boot)當下即刻保護靜態儲存資料,避免機敏資料未加密而面臨外洩風險。
HPE ProLiant 世代資安技術規格比較
| 比較項目 | HPE ProLiant DL525 Gen13 (iLO 8) | HPE ProLiant Gen12 (iLO 7) |
|---|---|---|
| 處理器支援 | AMD EPYC 9006 SP7 系列 | 前代伺服器處理器平台 |
| 數位簽章標準 | FIPS 204 (ML-DSA) | LMS (Leighton-Micali Signature) |
| 金鑰封裝機制 | FIPS 203 (ML-KEM) | 嵌入式安全隔離區加密金鑰儲存 |
| 通訊防護範圍 | 延伸至 TLS、SSH、SPDM 關鍵互動 | 韌體簽章與安全啟動驗證 |
| 操作審核機制 | 多人授權機制 (MPA / 雙人核准) | 傳統單一管理權限架構 |
| 靜態資料加密 | 首次開機自動啟用 (auto-SED) | 需額外手動設定或外接金鑰管理 |
Reference Link : ithome.com.tw