

AI 摘要
- 駭客假冒媒體主管透過社群平台發送惡意 Google Docs 連結。
- 攻擊利用偽造的 Google Apps Script 側邊欄誘使受害者執行系統指令。
- 惡意活動同時鎖定 Windows 與 macOS 平台以竊取加密貨幣錢包與憑證。
資安業者 Huntress 近日揭露一項鎖定資安研究人員的跨平台網釣攻擊活動。攻擊者濫用 Google Docs 協作平台結合「ClickFix」社交工程技巧,將合法的雲端文件轉化為惡意程式感染鏈的跳板,同時針對 Windows 與 macOS 使用者發動攻擊,意圖竊取機敏資訊及加密貨幣資產。
社交工程手法:偽冒媒體主管遞送惡意文件
根據 Huntress 的調查報告,攻擊者在社群平台 X(前身為 Twitter)上假冒加密貨幣媒體 CoinDesk 的行銷主管,主動與特定資安研究人員建立聯繫。在取得受害者信任後,攻擊者隨即傳送夾帶惡意指令碼的 Google Docs 連結。
當受害者登入 Google 帳號並開啟該文件時,背後執行的 Google Apps Script 指令碼會即時蒐集受害者的系統資訊,包括 IP 位址、地理位置以及瀏覽器中安裝的加密貨幣錢包擴充功能清單。
ClickFix 攻擊流程與技術機制
該攻擊主要仰賴 Google Apps Script 建立偽造的介面側邊欄,透過精心設計的 ClickFix 手法誘導使用者自行執行惡意代碼:
- 偽造解密步驟:側邊欄會要求使用者輸入所謂的「加密金鑰」以檢視文件內容。
- 製造錯誤情境:在受害者輸入後,系統會顯示解密失敗或連線錯誤的假訊息。
- 引導執行指令:彈出視窗假藉「修復問題」或「更新元件」的名義,指示受害者複製並在本地終端機執行指令,或下載外部更新檔案。
針對 Windows 與 macOS 的雙平台酬載投放
攻擊者針對不同的作業系統環境,部署了客製化的感染路徑與惡意酬載:
macOS 攻擊路徑
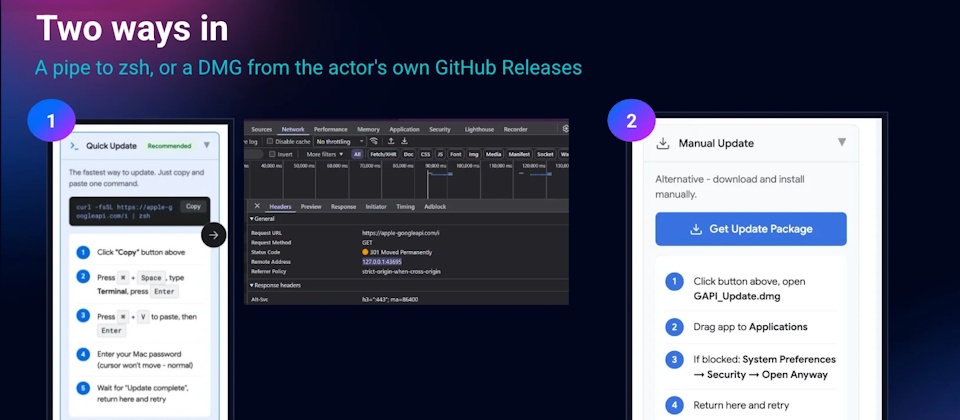
在 macOS 系統中,攻擊者誘導受害者開啟終端機執行 ZSH 命令,或是引導受害者前往攻擊者架設的 GitHub 儲存庫手動下載 DMG 磁碟映像檔。研究人員指出,此路徑最終會於受害主機植入疑似 AMOS(Atomic macOS Stealer)的變種竊資軟體,專門搜集密碼憑證、瀏覽器資料與敏感檔案。
Windows 攻擊路徑
針對 Windows 使用者,側邊欄則會誘導其執行 PowerShell 命令,或下載偽裝成「Google API Connector」的更新執行檔。一旦執行,攻擊者便可在受害者系統中植入具備遠端控制功能的木馬(RAT)或竊資程式,主要目標鎖定加密貨幣錢包的私鑰與憑證資料。
影響與資安建議
此起攻擊活動顯示,威脅行為者持續精進 Living-off-the-Land(LotL)策略,濫用大眾高度信任的 SaaS 服務(如 Google Workspace)以規避傳統電子郵件閘道與端點防護的偵測。資安專家建議,使用者在面對需要複製終端機指令或要求透過外部更新檔解決文件顯示問題的情境時,應保持高度警覺,切勿隨意在作業系統的命令列工具中貼上不明指令碼。
Reference Link : ithome.com.tw