

AI 摘要
- Google 正式推出 AndroidX Security State 穩定版程式庫。
- 新程式庫可精確比對系統模組與核心的修補進度及特定 CVE 漏洞。
- 企業與金融應用可依據詳細修補資訊實施動態存取安全控管。
隨著 Android 系統架構持續模組化,裝置內部不同元件已可透過相異機制各自取得安全更新。然而,傳統僅查閱裝置設定中單一「安全性修補程式等級」(Security Patch Level,SPL)的做法,已難以完整反映所有底層元件的實際安全防護現況。為解決這項管理落差,Google 近期正式發佈 AndroidX 旗下 Security State 及 Security State Provider 兩款程式庫的穩定版本,提供應用程式更細緻的裝置修補狀態檢測能力。
突破單一修補等級限制 全面檢視系統元件安全
過去企業在實施行動裝置管理(MDM)或零信任存取架構時,多半仰賴系統通報的安全性修補程式等級作為合規判斷基準。但在現代 Android 生態中,作業系統本體、核心(Kernel)以及各項系統模組(如 Project Mainline 模組)分別採用不同的發佈通道更新,導致單一數值無法如實對應整體防護狀態。
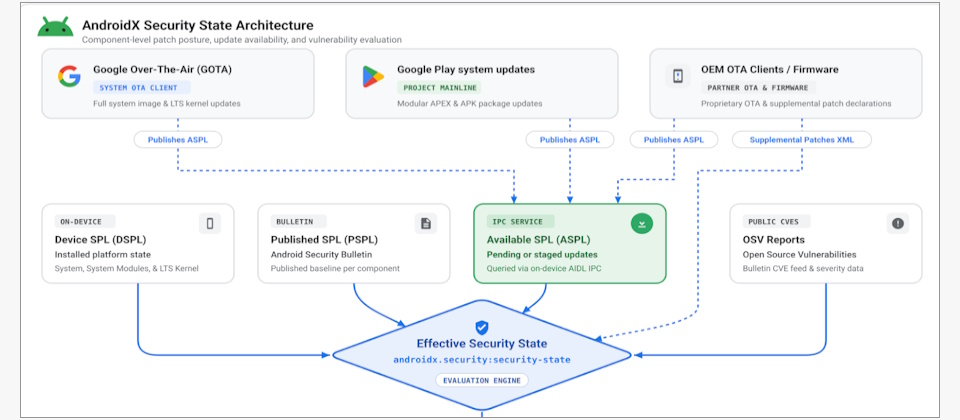
AndroidX Security State 能夠分別讀取 Android 系統、系統模組及核心的安全修補進度,並將裝置各元件目前安裝的修補等級,與 Google 官方「Android 安全公告」(Android Security Bulletins)所公佈的標準進行自動比對。藉由這項機制,應用程式能明確判斷哪些特定元件仍缺少必要的安全性修補,甚至可進一步驗證裝置是否已針對特定的常見弱點與漏洞(CVE)完成修復。
結合 Security State Provider 串接更新機制
為了掌握裝置目前有哪些尚未安裝但「可取得」的安全更新,Google 同步推出了配套的 Security State Provider 程式庫。這套標準化機制允許系統內建的更新用戶端(例如 OTA 系統更新機制或應用程式商店)向安全程式庫提供即時的可用更新資訊。
在現階段支援度方面,Google Play 系統更新已率先整合支援 Security State Provider。Google 同時表示,目前正積極與各大 Android 裝置製造商展開合作,期望擴大 OEM 廠商對此標準機制的支援,使更多品牌的終端設備皆能提供完整的更新動態資訊。
高防護情境與企業存取控管效益
這項新架構為企業資安管理與高風險應用程式提供了更彈性且嚴密的驗證手段:
- 企業零信任存取控管:企業內部系統可在授權使用者讀取機密資料前,先透過程式庫驗證裝置全數元件的修補狀態,若發現關鍵模組遺漏修補,即可即時限制存取權限。
- 金融與行動支付防護:針對銀行、證券交易或行動支付等資安要求極高的 App,開發團隊可在使用者進行轉帳、付款等敏感操作前,預先確認裝置已針對重大 CVE 漏洞完成修補,降低交易被惡意程式攔截或偽造的風險。
隨著 AndroidX Security State 邁入穩定版階段,行動資安策略將進一步從粗略的系統版本檢驗,轉向更精確的元件與漏洞層級防禦。
Reference Link : ithome.com.tw